GPT‑6 Cyber d’OpenAI marque un virage assumé : on passe des assistants de programmation généralistes à un agent spécialisé et très performant en cybersécurité, conçu pour les équipes de défense. Loin d’être une simple mise à jour de programmation, GPT‑6 Cyber a été entraîné et évalué à l’aide de bancs d’essai mesurant le développement d’exploits, la découverte de vulnérabilités et, point essentiel, le respect des règles d’engagement définies par les chercheurs. L’entreprise fait état de progrès considérables par rapport à GPT‑5.6 Cyber sur ExploitGym et sur de nouveaux tests d’exploitation à distance, et affirme que le modèle respecte bien mieux les limites opérationnelles. Pour les équipes qui mènent des opérations de red team autorisées et des recherches sur les vulnérabilités, il promet des résultats de meilleure qualité et reproductibles ; pour les responsables d’infrastructures critiques, il offre des accès encadrés et des mesures de protection supplémentaires.
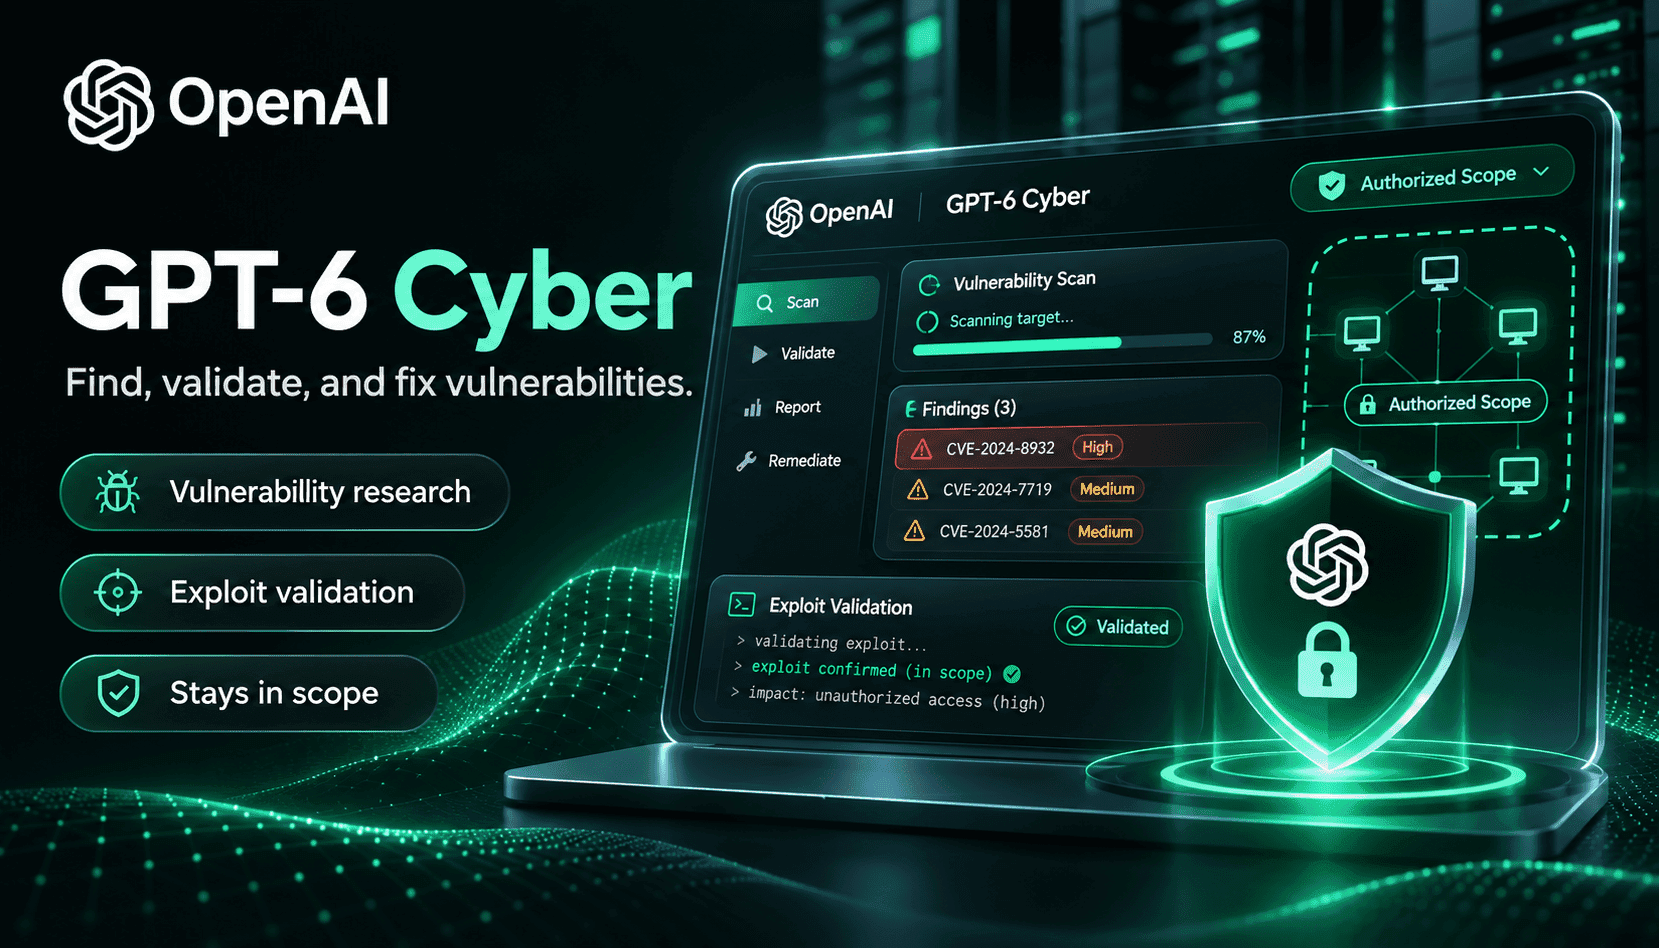
Concrètement, GPT‑6 Cyber est conçu pour accomplir de manière fiable trois tâches complémentaires : repérer des vulnérabilités potentielles dans le code source et les fichiers binaires ; reproduire et vérifier leur exploitabilité dans un environnement de test contrôlé ; et proposer des correctifs ainsi que des tests de vérification. Selon les résultats publiés par OpenAI, le modèle a reproduit des milliers de problèmes et élaboré des centaines de preuves de concept d’exploits opérationnelles lors de campagnes de recherche internes. Cette combinaison — détection et vérification reproductible — change la manière dont les équipes de sécurité peuvent travailler : les résultats sont étayés par des preuves plus solides, le traitement des alertes s’accélère et les équipes d’ingénierie reçoivent des tests démontrables qui permettent de valider les correctifs plus rapidement.
Mais ces capacités impliquent aussi des arbitrages en matière de politiques de sécurité. OpenAI associe GPT‑6 Cyber au cadre d’accès Daybreak : Daybreak Blue, destiné aux défenseurs vérifiés qui ont besoin de moins de refus, et Daybreak Red, qui autorise des opérations d’exploitation plus poussées avec des listes d’autorisation réseau strictes et une surveillance renforcée. L’entreprise ajoute des systèmes de détection des abus propres à la cybersécurité, un traitement privé des journaux sensibles pour renforcer la sécurité, ainsi que des recommandations de mise en bac à sable. Pour toute organisation qui envisage d’adopter GPT‑6 Cyber, les exigences opérationnelles comptent autant que les capacités techniques : la gouvernance des accès, l’isolation réseau, les étapes de validation humaine et les procédures de gestion des incidents doivent être en place avant de lancer des expériences à haut risque.
Pour les responsables de la sécurité, GPT‑6 Cyber est à la fois une occasion à saisir et un chantier à mener : il peut accélérer la découverte de vulnérabilités et produire des correctifs potentiels de meilleure qualité, mais les équipes devront repenser leurs processus pour privilégier la reproductibilité, la maîtrise des risques et la rigueur dans la divulgation des failles. Cet article explique le fonctionnement de GPT‑6 Cyber, l’importance de Daybreak Red, les changements à apporter au cycle de vie des vulnérabilités et les mesures de protection indispensables pour utiliser le modèle de façon sûre et efficace.