

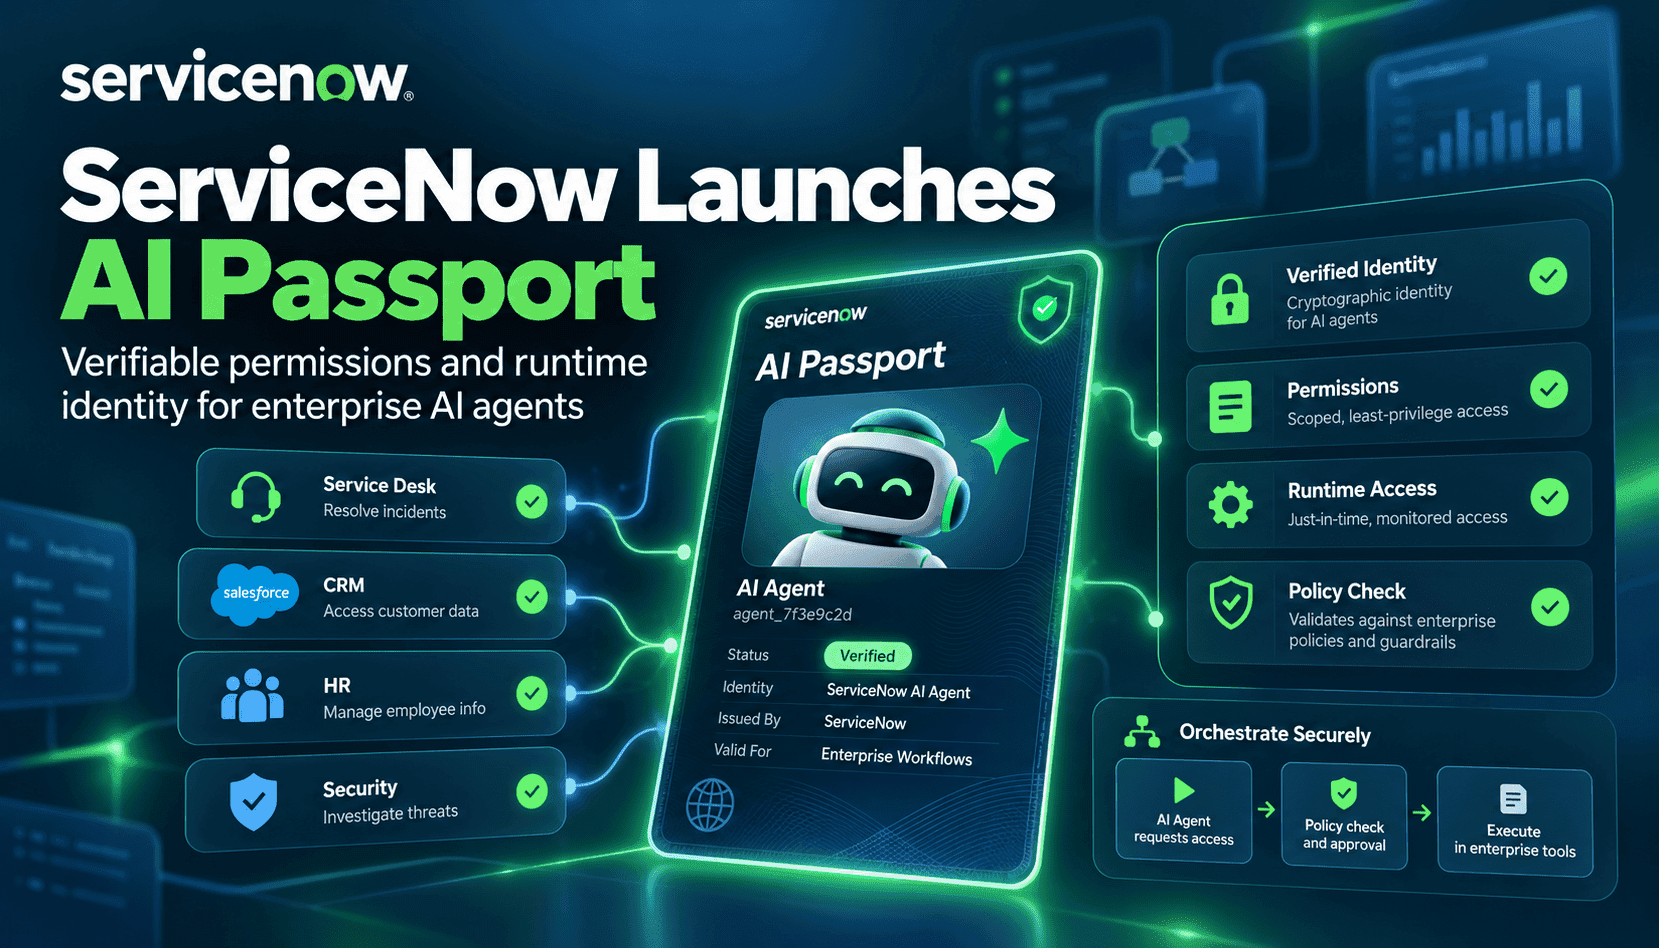
AI Passport de ServiceNow repense la gouvernance des agents en privilégiant l’attestation à l’exécution plutôt que la journalisation a posteriori. Passport émet des justificatifs signés cryptographiquement que l’agent et son environnement d’exécution doivent présenter et faire vérifier à chaque étape d’un flux de travail. Ces justificatifs définissent le périmètre autorisé — données accessibles, appels d’API et actions dans les applications — en s’appuyant sur le contexte opérationnel en temps réel de l’entreprise, issu de la CMDB, de la GRC et des approbations de workflow. L’avantage est concret : prévenir les incidents. Si un agent tente une action qui dépasse son périmètre autorisé, les points de contrôle peuvent immédiatement le limiter, le rediriger ou l’arrêter, au lieu de compter sur une intervention humaine tardive.
Sur le plan technique, Passport repose sur des spécifications ouvertes afin que les fournisseurs d’identité, les couches de contrôle et les environnements d’exécution tiers puissent émettre et vérifier les justificatifs. ServiceNow associe Passport à des contrôles compatibles avec MCP et à une solution d’application en production conçue avec des composants de NVIDIA Open Agent Safety Platform. Cette combinaison est essentielle : les attestations cryptographiques ne sont utiles que si l’environnement d’exécution — qu’il s’agisse d’un cluster GPU sur site, d’un environnement isolé chez un fournisseur de cloud à grande échelle ou d’un agent SaaS intégré — effectue une vérification continue et applique les règles à la vitesse de la machine. Pour les entreprises, cela signifie réunir l’identité, la correspondance des droits et la télémétrie d’exécution au sein d’un même plan de contrôle opérationnel.
La découverte et l’observabilité continue sont indispensables à l’efficacité de Passport. Le Super Intelligence Control Tower de ServiceNow détecte l’IA fantôme, met en correspondance les droits des agents avec leurs accès effectifs et centralise les pistes d’audit, afin que les décisions d’autorisation soient clairement rattachées au contexte métier. Point important : Passport permet la révocation ciblée et la délégation avec périmètre limité. Les entreprises peuvent restreindre les permissions déléguées au sein de chaînes d’agents et révoquer des attestations sans devoir renouveler massivement les justificatifs. Dans les secteurs réglementés, la combinaison de la découverte, de l’application des règles à l’exécution et de décisions auditables transforme un risque opérationnel flou en un problème de contrôle maîtrisable.
L’adoption apportera des gains opérationnels, mais aussi de nouveaux chantiers. Les équipes devront intégrer les émetteurs Passport aux processus d’identité, ajouter des points d’application des règles aux environnements d’exécution et aux serveurs MCP, et aligner les politiques sur les systèmes CMDB et GRC. Certains cas particuliers subsisteront : agents temporaires lancés par des tiers, mises à jour de modèles qui modifient leur comportement, ou environnements d’exécution mutualisés qui compliquent l’application des règles. Toutefois, commencer par des justificatifs clairs et limités à un périmètre précis, puis vérifier en continu, réduit l’impact potentiel d’un incident et facilite son analyse, par rapport à des déploiements d’agents improvisés.