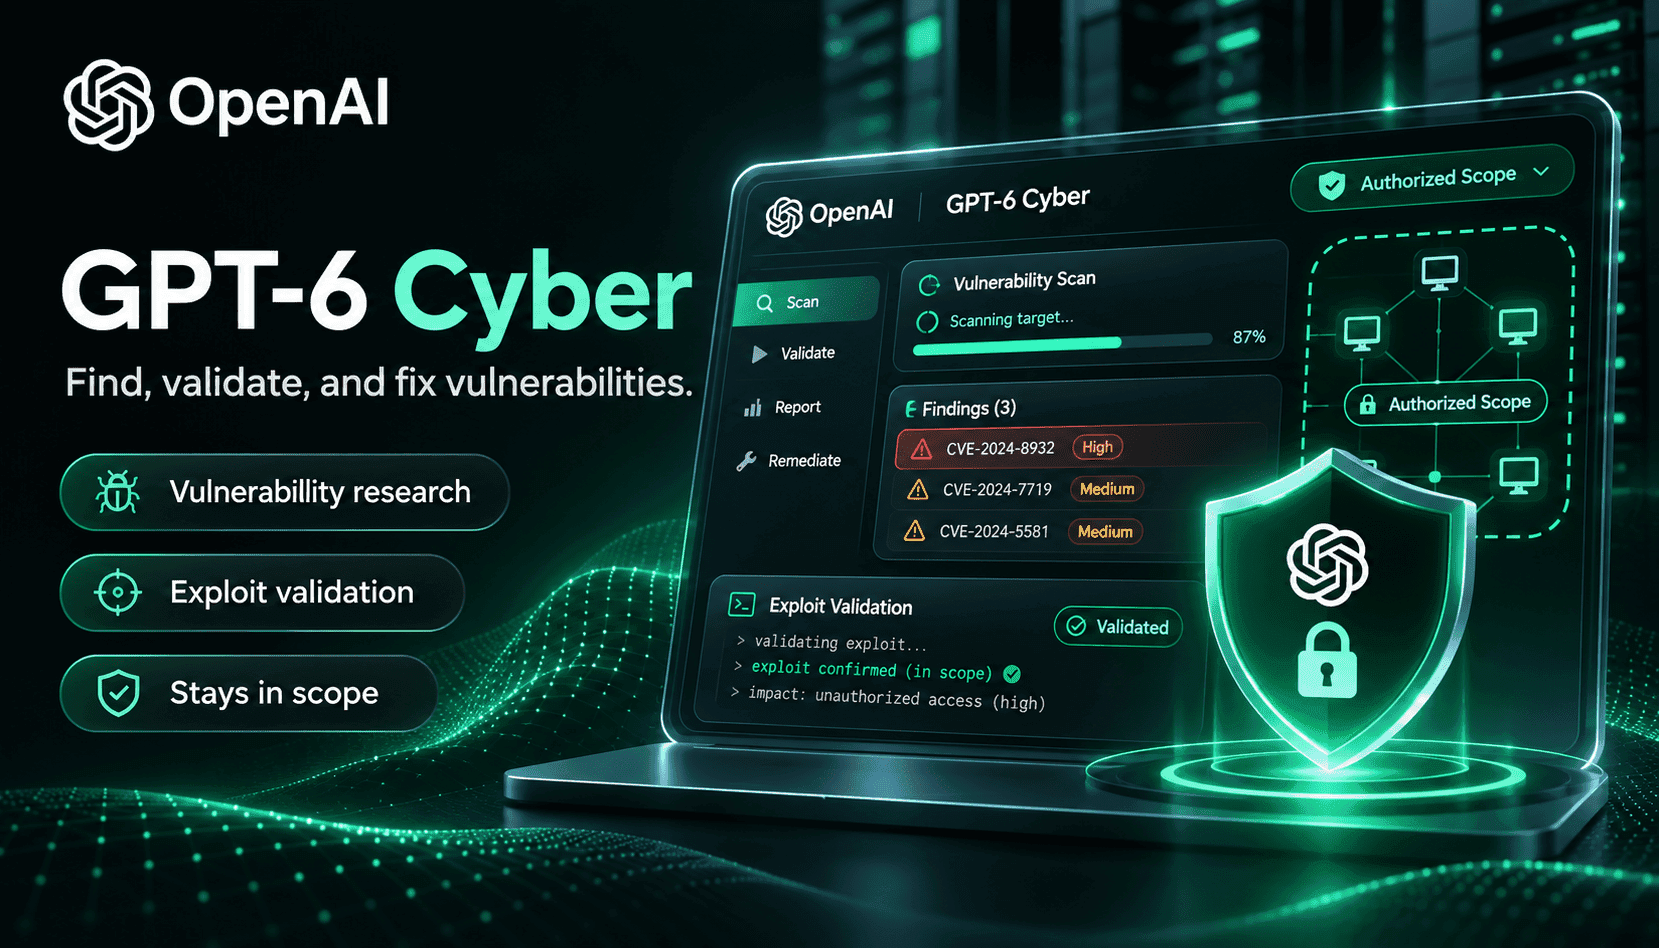
OpenAIのGPT‑6 Cyberは、汎用的なコード支援から、防御側のために設計された高性能なサイバーセキュリティ専門エージェントへと、明確に舵を切るものです。一般的なコーディングモデルのリリースとは異なり、GPT‑6 Cyberは、エクスプロイト開発や脆弱性の発見、そして何より研究者が定めたルール・オブ・エンゲージメントの遵守度を測るベンチマークに基づいて訓練・評価されています。OpenAIによると、ExploitGymや新たなリモートエクスプロイトのベンチマークでGPT‑5.6 Cyberを大きく上回り、定められた運用範囲を守る能力も飛躍的に向上したとのことです。許可を得たレッドチーム演習や脆弱性調査を行うチームにとって、このモデルはより質の高い再現可能な発見をもたらします。また、重要インフラの防御に携わる組織向けには、アクセス制御や追加の安全策も用意されています。
GPT‑6 Cyberは実用面で、相互に関連する3つの作業を安定してこなせるよう設計されています。ソースコードやバイナリアーティファクトから脆弱性の候補を見つけ、制御されたテスト環境で悪用可能性を再現・検証し、修正案と検証テストを提示します。OpenAIが公表した結果によれば、社内の研究キャンペーンで数千件の問題を再現し、数百件の実用的なエクスプロイトの概念実証(PoC)を作成しました。発見と再現可能な検証を組み合わせることで、セキュリティチームの対応も変わります。確かな証拠に基づく優先順位付けが可能になり、トリアージの処理能力が向上し、エンジニアへの引き継ぎには修正をすばやく検証できるテストも添えられます。
ただし、高い能力にはポリシー上の課題も伴います。OpenAIはGPT‑6 CyberにDaybreakアクセスフレームワークを組み合わせています。Daybreak Blueは、拒否を抑えた支援を必要とする審査済みの防御担当者向けで、Daybreak Redは、厳格なネットワーク許可リストと監視のもとで、より高度なエクスプロイト関連の作業を可能にします。さらに、サイバー分野に特化した悪用検知機能、機密ログ向けのプライベート安全処理、サンドボックス利用の推奨も導入されています。GPT‑6 Cyberの導入を検討する組織にとって、技術的な能力と同じくらい重要なのが運用面の準備です。高リスクの実験を始める前に、アクセス管理、ネットワークの分離、人による確認の仕組み、インシデント対応手順を整えておく必要があります。
セキュリティ責任者にとって、GPT‑6 Cyberは大きな可能性であると同時に、取り組むべきプロジェクトでもあります。脆弱性の発見を加速し、より質の高いパッチ候補を生成できる一方、再現性、リスク管理、情報開示の原則を軸に業務フローを再設計する必要があります。本記事では、GPT‑6 Cyberの仕組み、Daybreak Redが重要な理由、脆弱性対応のライフサイクルで見直すべき点、そして安全かつ効果的に活用するために欠かせない対策を解説します。