

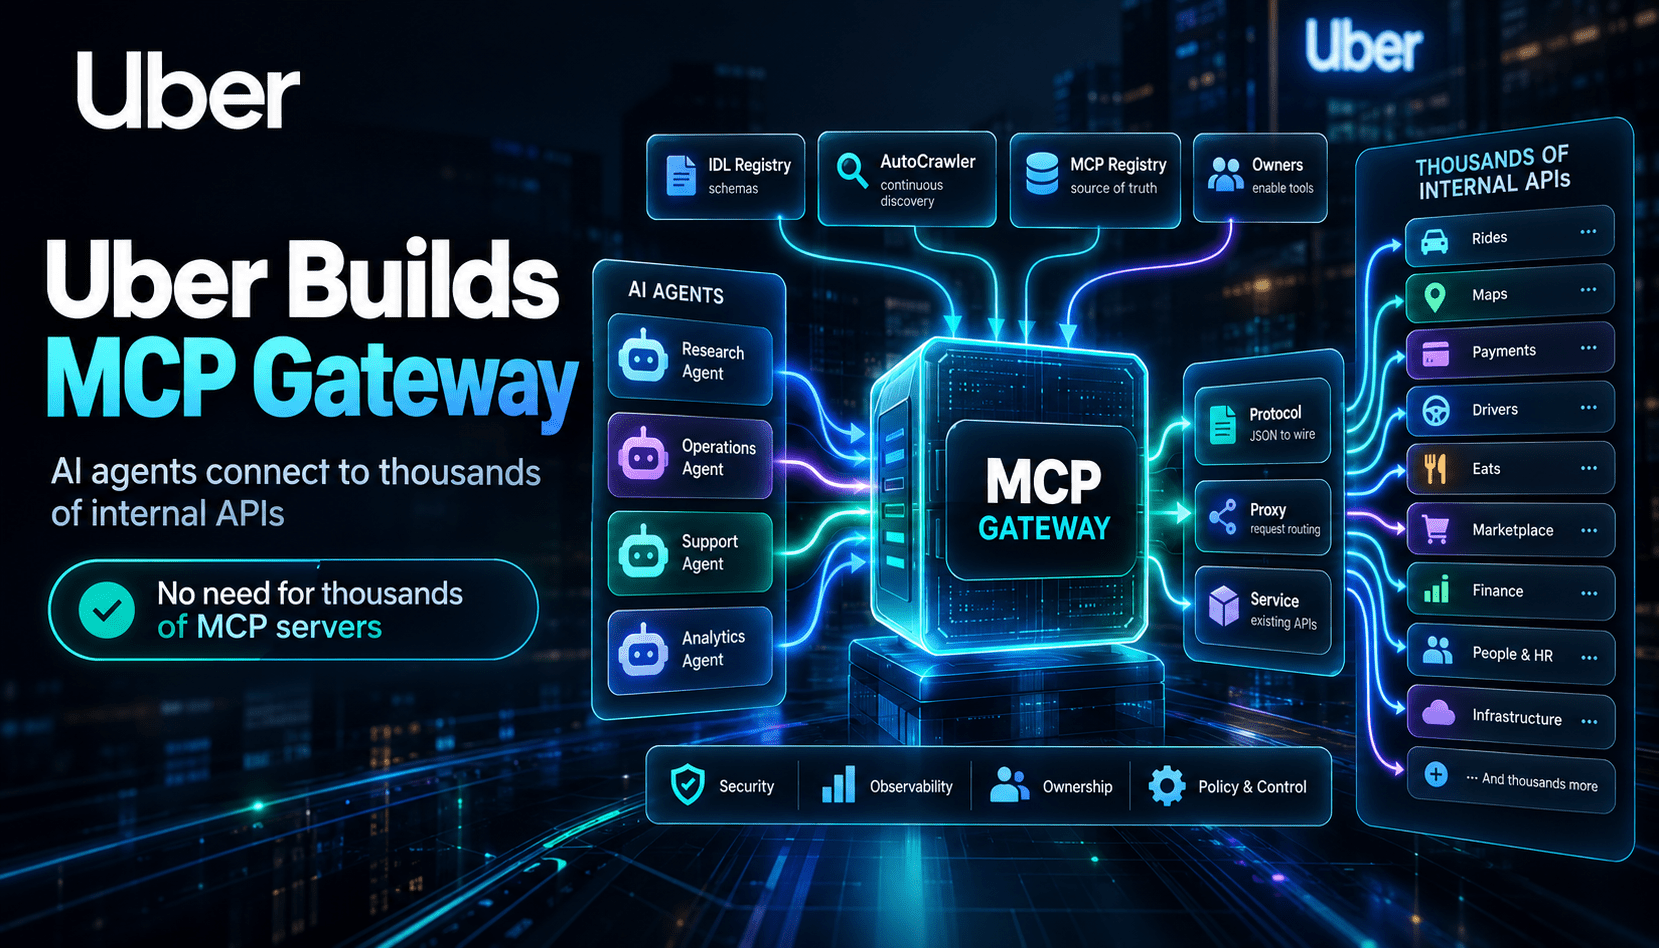
企業 AI 代理程式唯有取得可靠、最新的業務脈絡並能據此採取行動,才能真正發揮作用。Uber 的 MCP Gateway 回應了一個具體卻無可避免的問題:如何讓代理程式在受控且可探索的情況下存取數千個既有 API,同時不必要求每個服務團隊都實作 MCP 伺服器?Gateway 集中處理探索、轉換與政策執行,讓服務團隊不必成為關鍵路徑的一環——他們不需要改寫端點,服務負責人也能保有審核與啟用的控制權。這種取捨可減少重複建置基礎架構、統一治理方式,同時維持各團隊的營運自主性。
在架構上,Gateway 分為控制平面(MCP Registry 與 AutoCrawler)和資料平面(Proxy Gateway)。Registry 是虛擬伺服器與工具的唯一真實來源;AutoCrawler 則持續根據 IDL 與原生 MCP 伺服器產生工具定義,讓目錄自動擴展。Proxy Gateway 會在執行階段具現化虛擬 MCP 伺服器,將 MCP 呼叫轉換為 HTTP/gRPC/TChannel,交由服務網格 sidecar(Muttley)執行,再傳回符合 MCP 格式的結果。這種分離方式讓系統得以快速迭代、即時更新設定,並為各式代理程式用戶端提供一致的執行模式。
AutoCrawler 是讓整套系統得以運作的關鍵營運槓桿。Uber 不依賴人工撰寫,而是採用由 Cadence 驅動的工作流程,掃描 IDL Registry、監控原生 MCP 心跳、解析 protobuf/Thrift 定義,並產生初始工具清單。這些自動產生的工具預設為停用,是否擁有及啟用工具仍由服務團隊決定。AutoCrawler 也會運用 LLM 強化結構描述與說明,產生更適合代理程式使用的文件——這是一種務實的折衷,在機器化擴展、人為審核與安全把關之間取得平衡。
安全性、政策與營運安全直接內建於 Gateway 層,而非分散到各團隊各自處理。此平台透過 Uber 內部的存取控制系統,執行工具層級與伺服器層級的 charter 政策、在回應中遮蔽個人識別資訊(PII),並統一套用速率限制與稽核。即使支援第三方 MCP 整合,也不會因此放寬政策:Gateway 會轉送內部權杖,再由第三方服務將其交換為外部憑證,確保中央控管依然有效。這種模式在彈性與企業治理之間提供了務實的折衷方案。
在成本與效能方面,Gateway 解決了代理式工作流程擴展時的兩大瓶頸:脈絡膨脹與權杖成本。Omni MCP 提供增量式探索功能——用來尋找伺服器、列出工具、取得結構描述及呼叫工具——因此代理程式不必預先載入數百份工具定義。Response Projection 會在執行階段僅保留所需欄位,精簡回應;Code Mode(透過 aifx)則讓以 CLI 為基礎的程式設計代理程式將輸出寫入磁碟,而非全部載入模型脈絡。這些模式結合起來,可在企業規模下減少不必要的模型脈絡、延遲與 API 支出。