

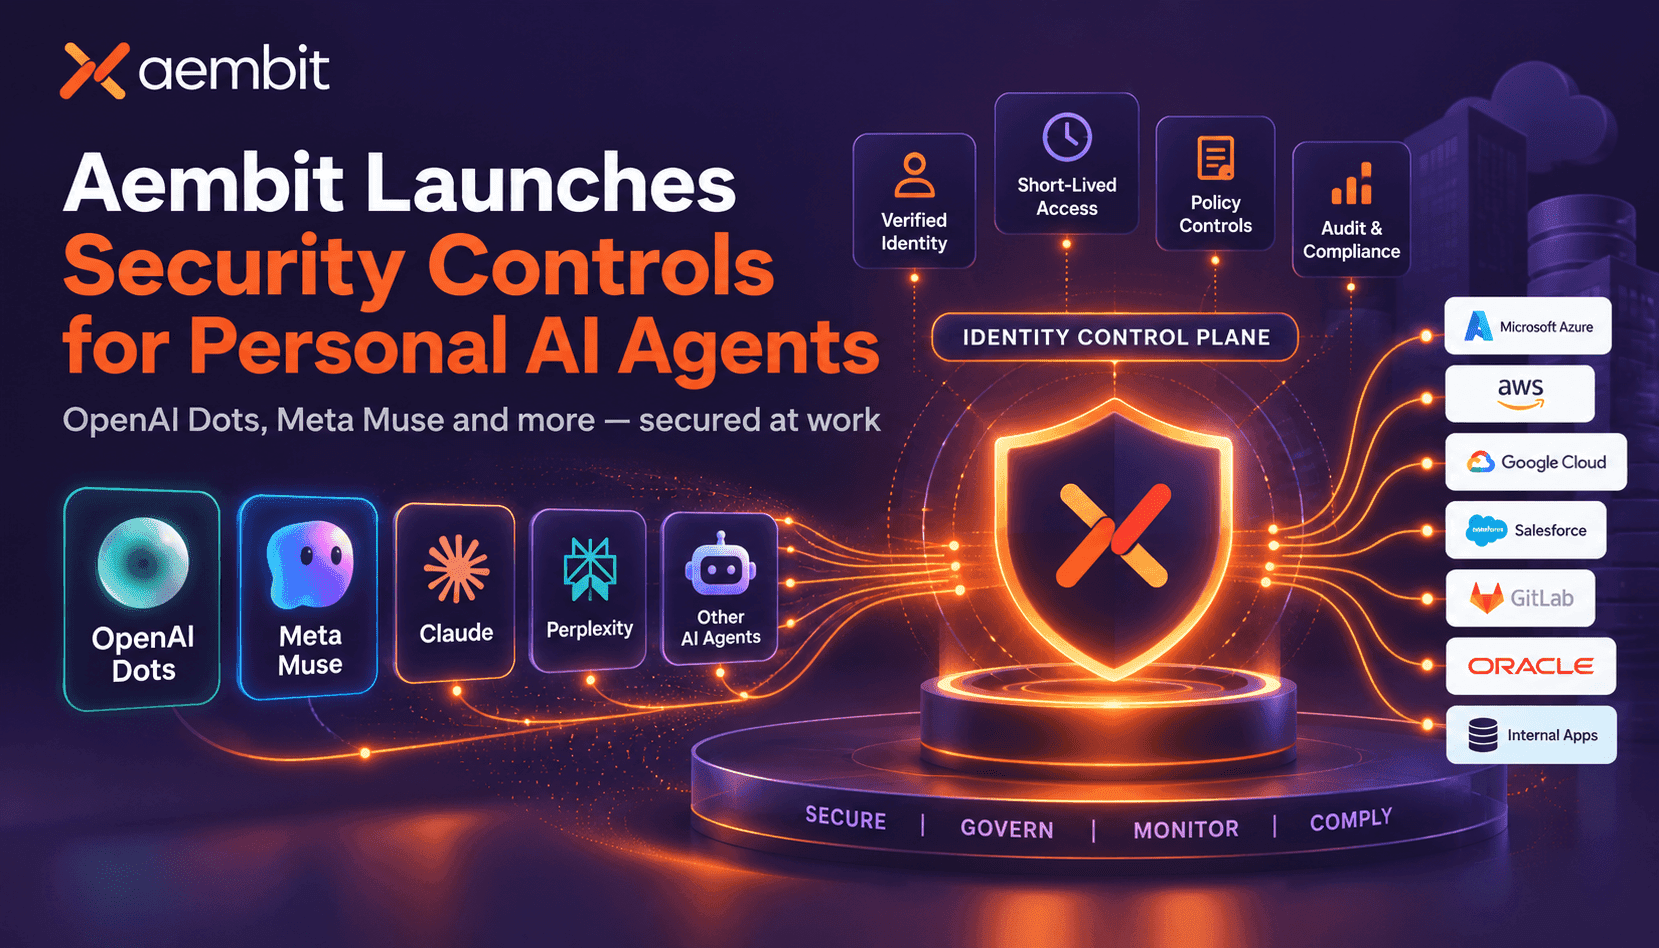
个人AI助手已开始融入日常工作流程,例如OpenAI Dots、Meta Muse以及多款厂商专属智能体。其核心安全问题很简单:如果智能体继承员工长期有效的凭证,就会获得安全团队未曾授权、无法全面监控,也难以在不影响员工的情况下撤销的广泛持久访问权限。Aembit通过为每个智能体分配独立身份、在访问发生时执行策略,并发放随任务完成而失效的限时凭证,重新构建了这一安全防护模式。
为智能体配置独立身份,能够改变企业管理授权、审计和事件控制的方式。团队无需追查泄露的令牌或重置员工账户,只需撤销单个智能体身份,就能在保障员工工作效率的同时切断访问。隔离至关重要,因为智能体可能同时操作多个系统,包括电子邮件、代码仓库、SaaS应用和内部服务;这些操作必须在审计记录中清晰可见、可追溯,才能满足合规和取证要求。
Aembit将这项能力集成到现有身份控制平面中,客户无需另建一套产品体系。平台会验证智能体身份、智能体所代表的用户,以及所请求的具体资源,然后签发范围受限的短时凭证,供执行点使用。执行点既可以是Aembit网关,也可以是客户现有的网关;这样既能保护既有投入,也能在企业范围内统一身份管理和策略。
对运营团队而言,实际收益很明确:默认执行最小权限原则,尽量减少长期有效的凭证,并能在不影响员工访问权限的情况下,立即隔离行为异常的智能体。这种运营模式可以缩小安全事件的影响范围、简化审计,也让企业能够将智能体作为提升生产力的工具,而非失控的安全风险。