

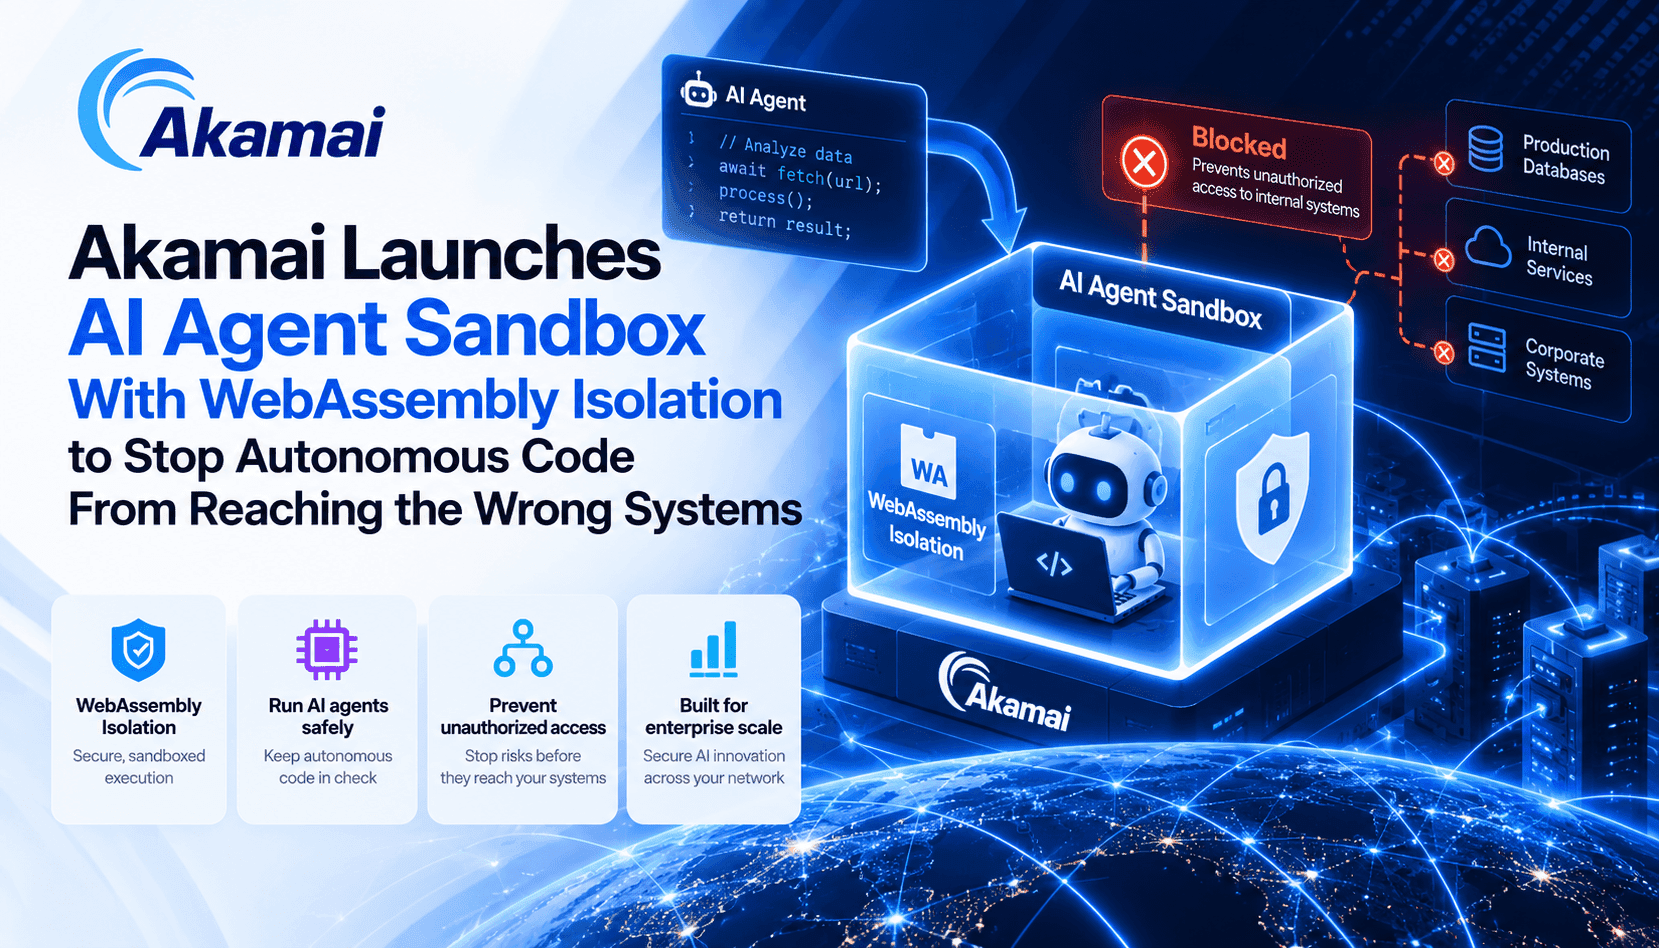
Akamai 的公告将两项不同的能力整合成一套完整的生产方案:Akamai Inference 在核心区域和边缘提供托管式、兼容 OpenAI 的模型服务;Akamai Agent Sandbox 则是在 Akamai Functions 上运行智能体的执行环境,并将智能体生成的代码放入独立的 WebAssembly 沙箱中运行。这套产品方案应对的是一个实际运营风险:智能体可以编写并执行代码,同时确保这些代码不会继承智能体的网络凭据或完整的系统权限。对工程和安全团队而言,这意味着从宽松信任转向对智能体驱动的操作实施严格、可观测的边界控制。
WebAssembly 隔离是这套架构的关键所在。Wasm 采用基于能力的模型:模块只能使用宿主明确授予的 API 和资源。实际部署时,这意味着你可以限制 CPU 周期、设置严格的内存上限、禁用出站网络连接,并完全禁止文件系统或内核接口。Wasm 二进制文件体积小且执行结果确定,因此也更便于快速检查策略,相比完整容器能缩小攻击面。沙箱作为 Spin 框架的一部分交付,为团队提供可复现、可审计的运行时,并与企业的最小权限目标相契合。
Akamai Inference 为沙箱提供了有力补充:它通过兼容 OpenAI 的 API,托管提供开放权重模型和定制模型。这种兼容性降低了迁移成本,现有的编排、提示词和检索增强生成(RAG)模式都可以迁移到 Akamai 平台。更重要的是,Akamai 通过覆盖核心区域的密集 GPU 集群和分布式边缘网络,让推理服务更靠近用户和数据。对于需要低延迟响应或数据本地化(出于隐私或合规要求)的实时智能体,这种从核心到边缘的连续架构可以减少实际往返时延,并简化数据治理架构。
这种组合并非适用于所有场景。Wasm 的轻量隔离模式需要权衡:它提供的内省和快照能力不如 microVM,也无法享有容器生态中丰富的工具。如果任务范围明确、执行结果确定,或需要防止出站权限升级,Wasm 非常适合;但如果团队需要完整的内核级隔离、实时取证快照,或对旧版二进制文件提供广泛兼容,microVM 可能仍是更好的选择。因此,最终决策取决于威胁模型、性能需求,以及部署流水线的运营成熟度。