

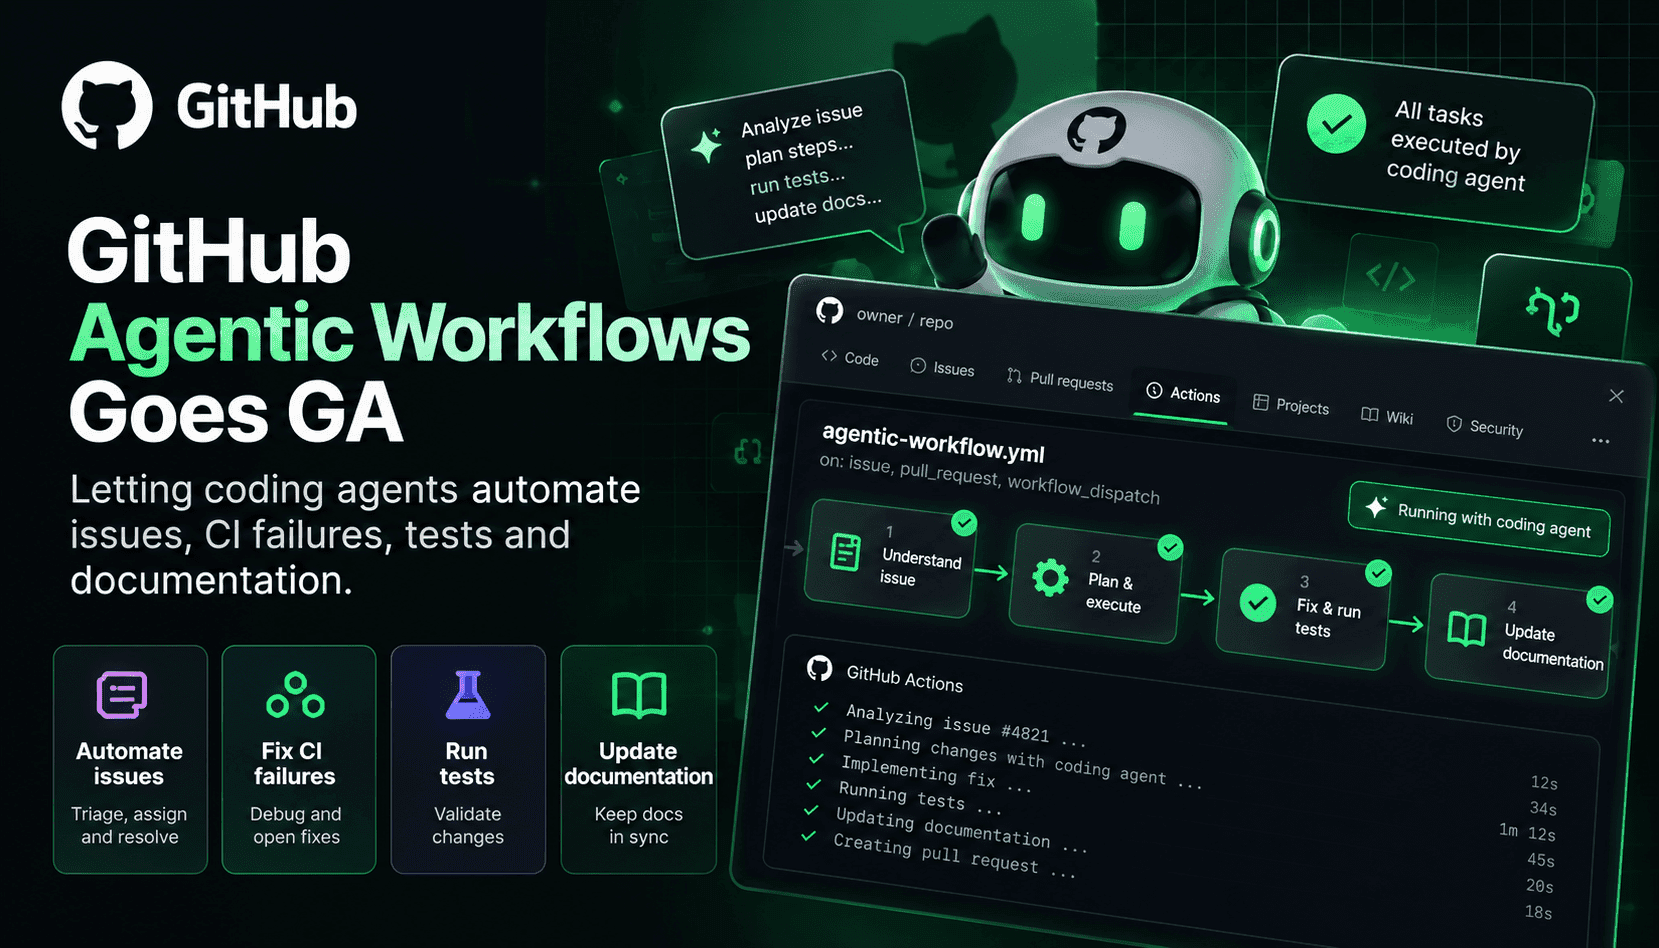
GitHub Agentic Workflows 正式发布后,团队可以将普通 Markdown 转化为可执行的自动化流程:用自然语言描述意图和约束,工具链便会将其编译为标准的 Actions YAML,并调用编程智能体。产品的关键变化不只是把智能体引入 Actions,更在于让整个流程可重复、可审计,并能接入现有的运行器组和策略控制。对于平台工程师而言,这意味着可以在自托管运行器上试行用于问题分流或 CI 分析的智能体策略,选择模型提供商或使用 Copilot,同时确保执行环境与常规 CI/CD 基础设施保持一致。
在实际应用中,智能体工作流改变了日常代码仓库工作的执行方式和执行者。过去需要工程师手动分流数百条新缺陷报告,现在工作流可以调用编程智能体进行分类、确定优先级,甚至在草稿 PR 中提出复现方案或建议标签。对于 CI 故障,智能体可以定位不稳定测试,在 Docker-in-Docker 运行器中复现故障,为失败的提交标注可能的根因,并创建修复任务。将这些流程与测试生成器和文档更新工具连接后,还能自动提供代码示例、搭建测试框架或生成变更日志条目,从而减少上下文切换、加快问题解决。
采用智能体工作流需要建立新的运营规范。GitHub 提供了多层防护措施,包括默认只读权限、由 Agent Workflow Firewall 保护的沙箱执行容器、安全输出验证,以及针对拟议变更的威胁检测扫描。团队仍须明确完整性过滤规则、仓库和密钥的允许列表,以及模型路由策略,以便将敏感任务交给更可信的引擎。最有效的部署方式,是像管理其他自动化一样管理智能体流程:进行版本控制、对 Markdown 意图描述开展同行评审,并预估账单和额度消耗,避免智能体循环失控带来意外开支。
投资回报确实可观,但也需要审慎评估。GitHub 提到,内部团队在由智能体端到端处理常规步骤后,工作效率提升了一倍,并节省了大量时间。要实现这样的效果,团队需要投入精力构建模板、通过 CI 门禁验证输出,并监控误报分流率、自动修复引发的 PR 反复变更,以及生成测试带来的测试覆盖率变化等质量指标。反过来,如果放任智能体自主行动,可能增加噪声并累积维护负担。因此,务实的做法是分阶段推出:先从只读分析任务开始,再逐步开放 PR 创建,并要求人工审核。