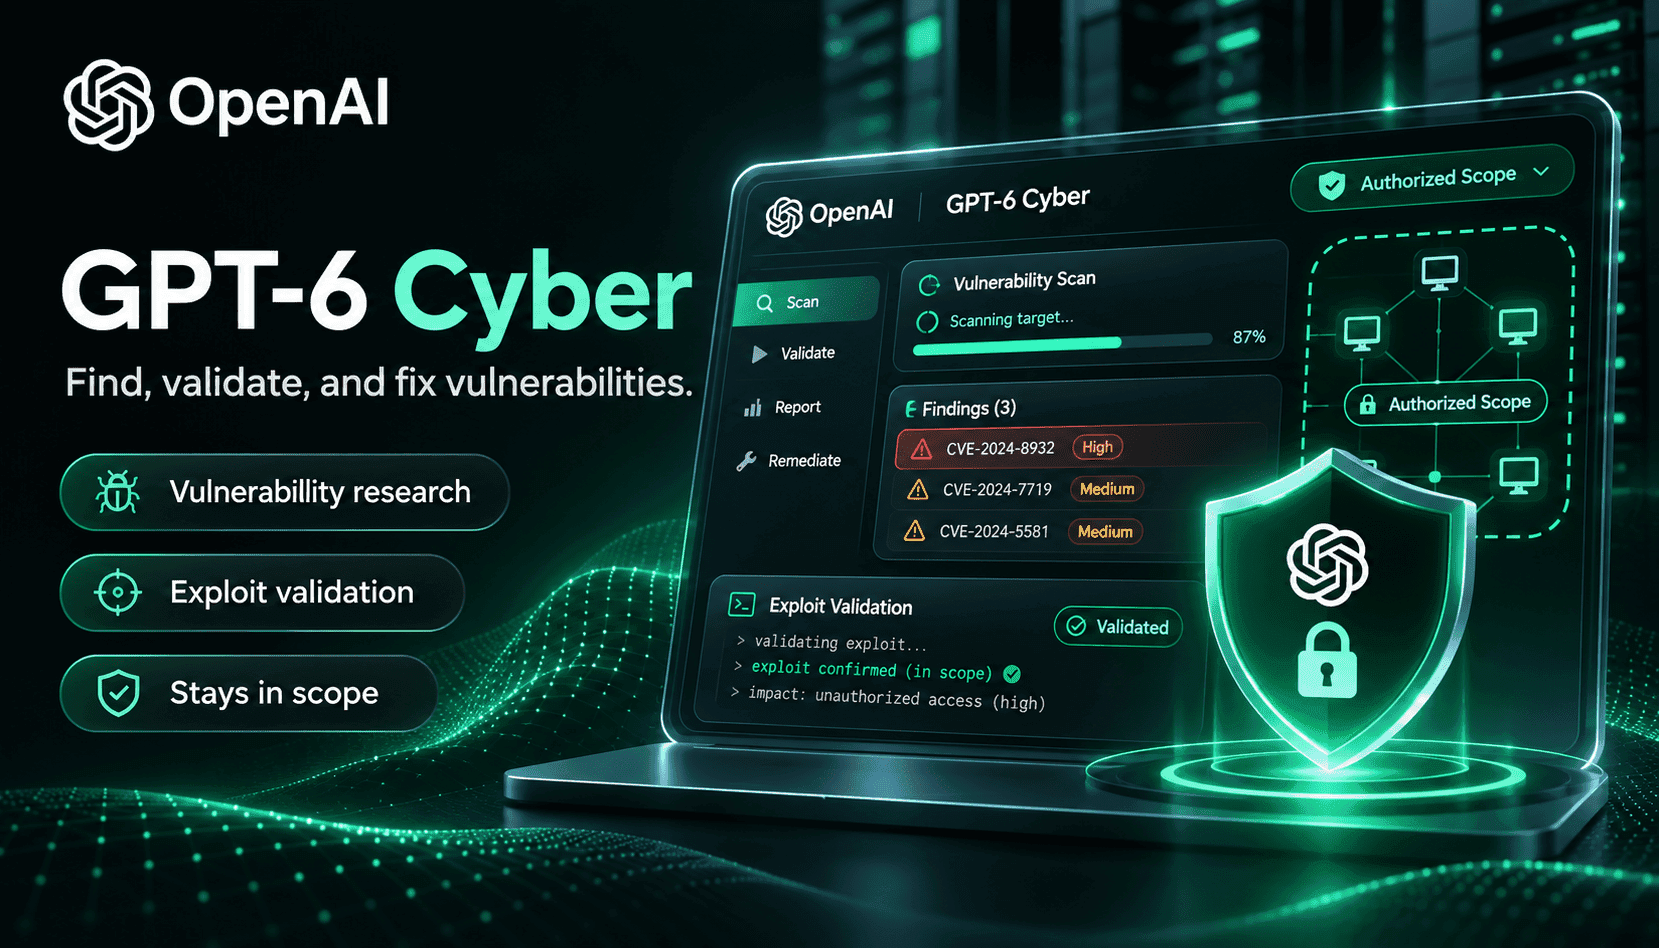
OpenAI 的 GPT‑6 Cyber标志着一个明确的转向:从通用代码助手转向专为防御者打造的高能力网络安全专用智能体。GPT‑6 Cyber 并非一次普通的编程产品更新,而是针对漏洞利用开发、漏洞发现,以及尤为重要的研究人员规则遵循情况进行了训练和评估。OpenAI 表示,该模型在 ExploitGym 和全新的远程漏洞利用基准测试中显著优于 GPT‑5.6 Cyber,并称其遵守操作范围的能力实现了跨越式提升。对于开展授权红队测试和漏洞研究的团队,这款模型有望带来质量更高、可复现的发现;对于保护关键基础设施的防御者,它则提供受控访问渠道和额外的安全保障。
具体来说,GPT‑6 Cyber 旨在可靠地完成三个相互关联的任务:从源代码和二进制文件中定位潜在漏洞;在受控测试环境中复现并验证漏洞是否可利用;提出候选补丁和验证测试。OpenAI 公布的结果显示,该模型在内部研究活动中复现了数千个问题,并开发出数百个可运行的漏洞利用概念验证。发现与可复现验证相结合,改变了安全团队的实际工作方式:团队可以依据更有力的证据进行分级处理,提高处理效率,并在交接给工程团队时附上可验证修复效果的测试,从而加快修复进程。
但能力越强,政策层面的权衡也越多。OpenAI 为 GPT‑6 Cyber 配套推出 Daybreak 访问框架:Daybreak Blue 面向经过审核、需要减少拒绝限制的防御者;Daybreak Red 则支持更深入的漏洞利用工作流,同时要求严格设置网络允许列表并进行监控。OpenAI 还加入了网络安全专用的滥用检测机制、用于处理敏感日志的私密安全处理,以及沙箱使用建议。对考虑采用 GPT‑6 Cyber 的组织而言,运营准备和技术能力同样重要:在开展高风险实验之前,必须落实访问权限治理、网络隔离、人工审核关卡和事件处置流程。
对安全负责人来说,GPT‑6 Cyber 既是机遇,也是一项需要规划的工程:它能加快漏洞发现并生成质量更高的补丁候选方案,但团队也需要围绕可复现性、风险控制和负责任披露重新设计工作流程。本文将拆解 GPT‑6 Cyber 的工作方式、Daybreak Red 模式的重要性、团队应如何调整漏洞生命周期,以及如何通过必要的安全措施,负责任且有效地使用该模型。