

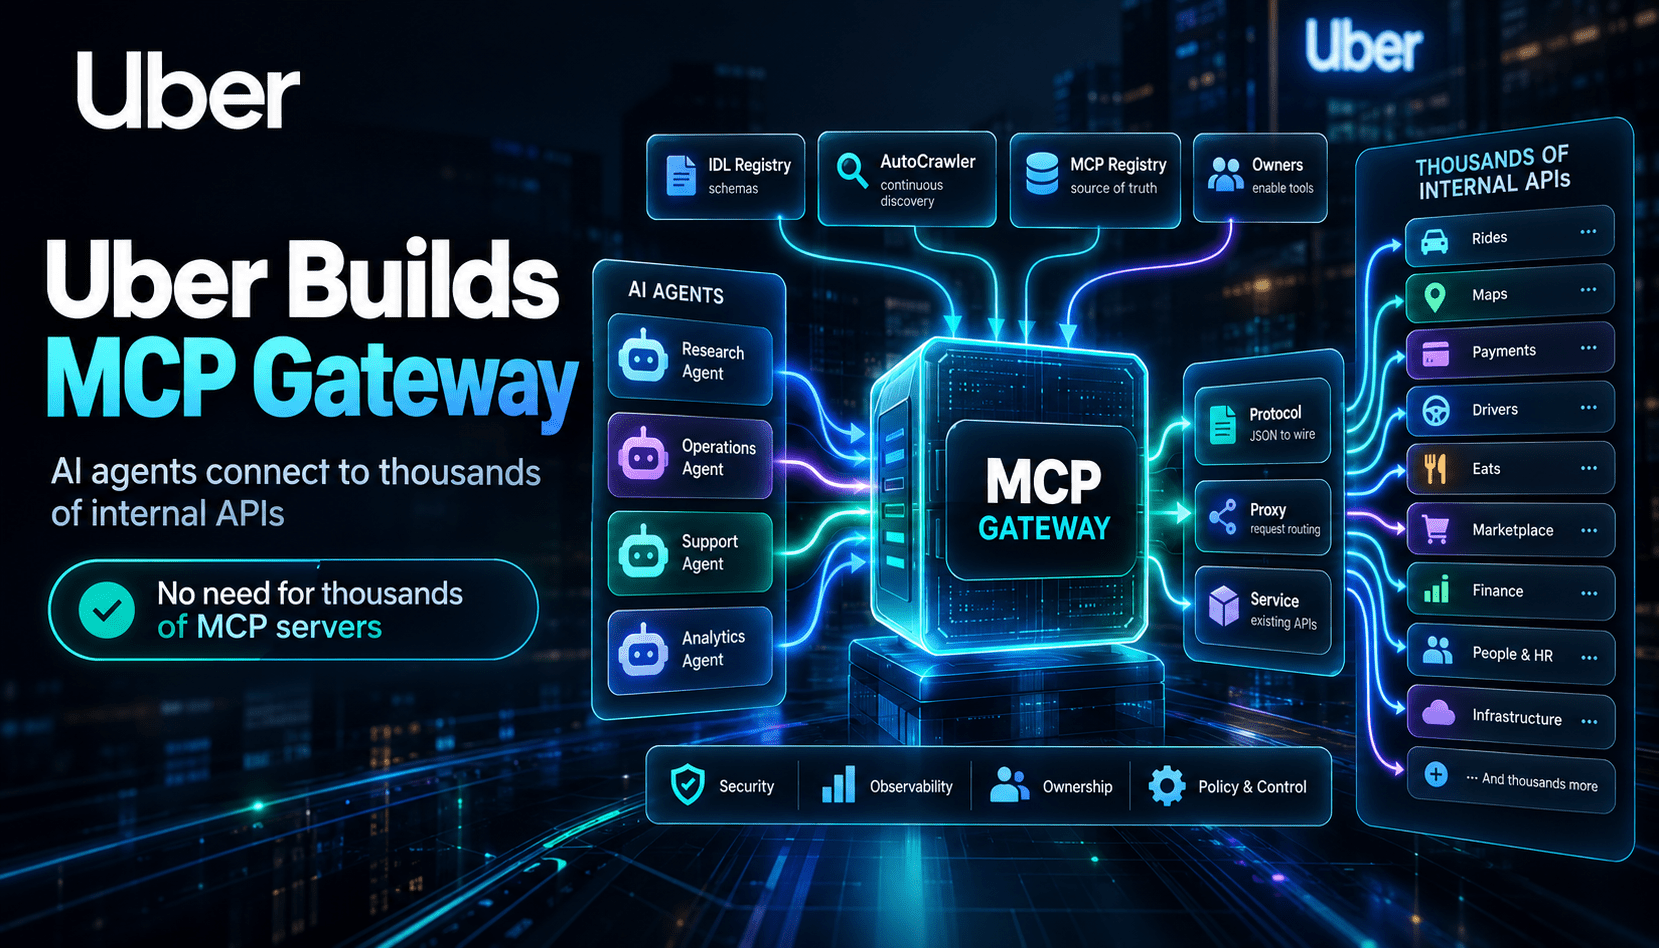
企业级 AI 智能体只有在能够获取可靠、及时的业务上下文并据此采取行动时,才真正有用。Uber 的 MCP Gateway 回答了一个具体却无法回避的问题:如何让智能体在受控、可发现的前提下访问数千个现有 API,同时又不要求每个服务团队都实现 MCP 服务器?Gateway 将发现、转换和策略执行集中起来,使服务团队无需成为关键路径上的负担——他们不必重写端点,服务所有者也仍保有审核和启用权限。这种权衡减少了重复建设的基础设施,并统一了治理方式,同时保留各团队的运维自主权。
从架构上看,Gateway 分为控制平面(MCP Registry 和 AutoCrawler)与数据平面(Proxy Gateway)。Registry 是虚拟服务器和工具的唯一事实来源;AutoCrawler 持续从 IDL 和原生 MCP 服务器生成工具定义,让目录能够自动扩展。Proxy Gateway 在运行时实例化虚拟 MCP 服务器,将 MCP 调用转换为 HTTP/gRPC/TChannel 请求,委托服务网格 sidecar(Muttley)执行,再返回符合 MCP 规范的结果。这种分离支持快速迭代和实时配置刷新,也为各种智能体客户端提供一致的执行模式。
AutoCrawler 是让整套系统切实可行的关键运维抓手。Uber 没有依赖人工编写,而是采用由 Cadence 驱动的工作流,扫描 IDL 注册表、监测原生 MCP 心跳、解析 protobuf/Thrift 定义,并生成初始工具清单。这些生成的工具默认处于禁用状态;是否归属和启用,仍由服务团队决定。AutoCrawler 还借助 LLM 丰富架构和描述,生成便于智能体理解的文档——这种务实的折中兼顾了机器驱动的规模化能力、人工审核与安全把关。
安全、策略和运维防护都内建于网关层,而不是分散到各个团队。平台通过 Uber 的内部访问控制系统执行工具级和服务器级的章程策略,对响应中的 PII 进行脱敏,并统一实施速率限制和审计。平台也支持第三方 MCP 集成,且不会削弱策略控制:网关转发内部令牌,第三方服务再将其交换为外部凭证,从而保持集中管控。这种模式在灵活性与企业治理之间提供了一条务实的折中路径。
从成本和性能角度看,Gateway 解决了智能体工作流扩展的两大瓶颈:上下文膨胀和 token 成本。Omni MCP 支持增量发现——发现服务器、列出工具、获取架构并调用工具——因此智能体无需预先加载数百个工具定义。Response Projection 会在运行时仅保留请求的字段;Code Mode(通过 aifx 实现)则让基于 CLI 的编程智能体将输出写入磁盘,而不是全部载入模型上下文。这些模式结合起来,可以在企业级规模下减少不必要的模型上下文、延迟和 API 开支。