

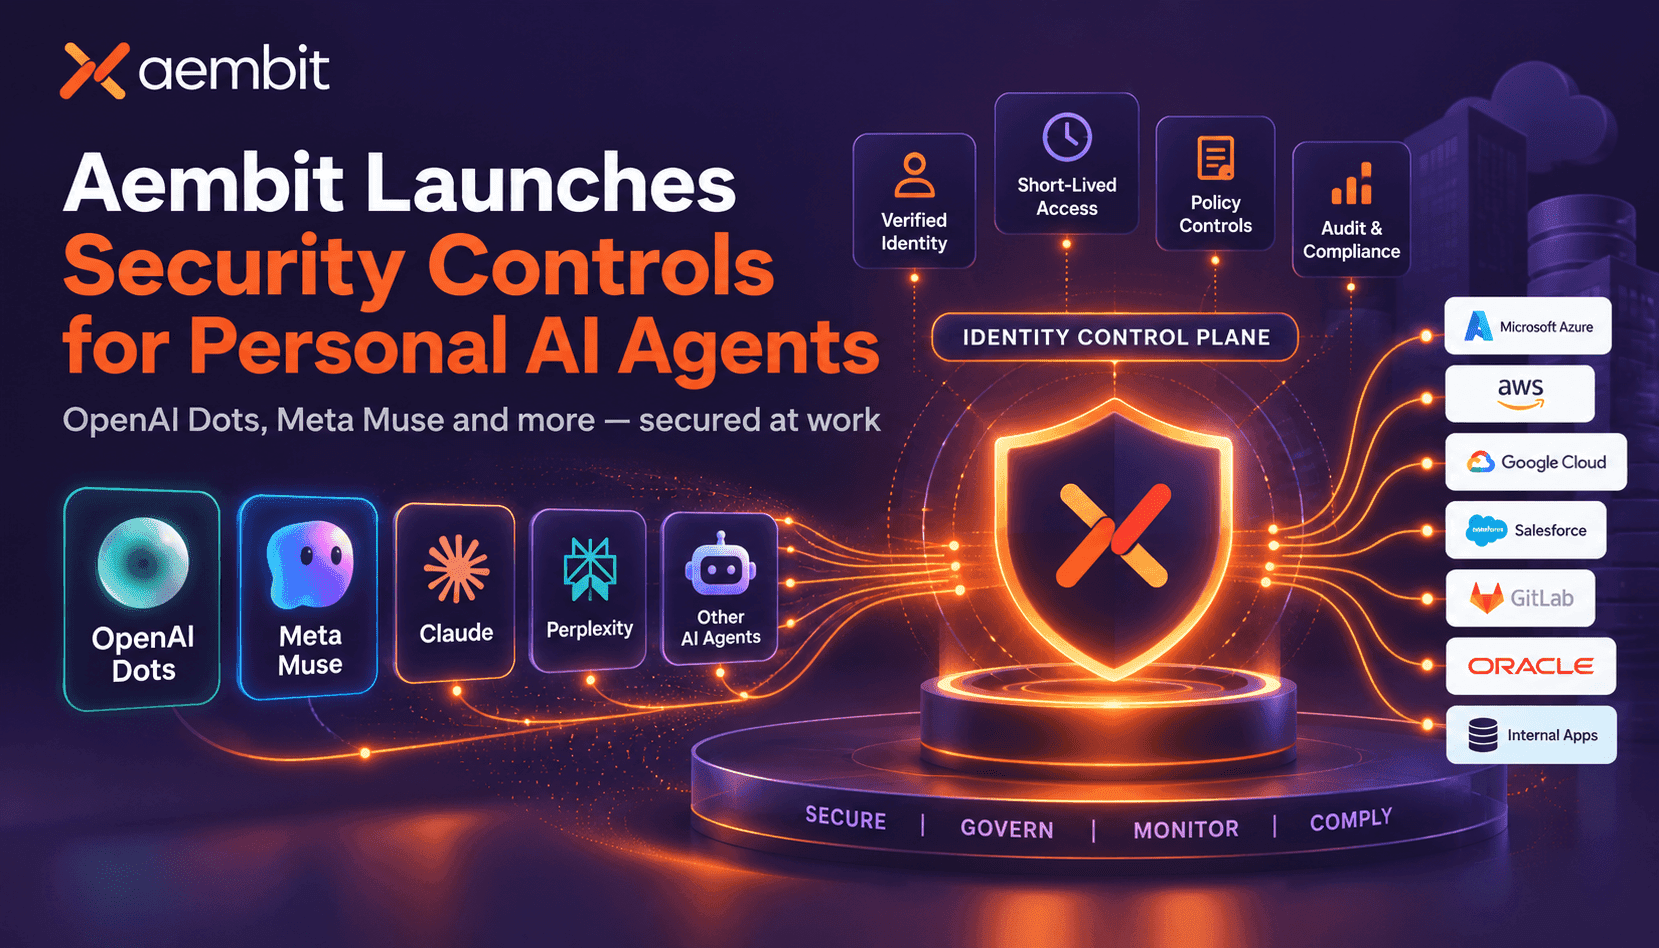
Persönliche KI-Assistenten – darunter OpenAI Dots, Meta Muse und verschiedene anbieterspezifische Agenten – halten bereits Einzug in den Arbeitsalltag. Das grundlegende Sicherheitsproblem ist einfach: Übernimmt ein Agent die langlebigen Zugangsdaten eines Mitarbeitenden, erhält er weitreichenden, dauerhaften Zugriff. Sicherheitsteams haben diesen Zugriff weder eingerichtet noch können sie ihn vollständig überwachen. Zudem lässt er sich nur schwer widerrufen, ohne die betreffende Person in ihrer Arbeit einzuschränken. Aembit begegnet dem Problem, indem jeder Agent eine eigene Identität erhält, Zugriffsrichtlinien unmittelbar beim Zugriff greifen und zeitlich begrenzte Zugangsdaten ausgestellt werden, die nach Abschluss einer Aufgabe ablaufen.
Eine eigene Identität für jeden Agenten verändert, wie Unternehmen Berechtigungen verwalten, Aktivitäten protokollieren und Sicherheitsvorfälle eindämmen. Statt nach kompromittierten Tokens zu suchen oder Mitarbeiterkonten zurückzusetzen, können Teams die Identität eines einzelnen Agenten sperren und gleichzeitig die Produktivität der betreffenden Person sichern. Diese Trennung ist entscheidend, denn Agenten können gleichzeitig in vielen Systemen aktiv sein – etwa in E-Mail, Code-Repositories, SaaS-Anwendungen und internen Diensten. Ihre Aktionen müssen im Audit-Protokoll nachvollziehbar und eindeutig zuzuordnen sein, sowohl für die Compliance als auch für forensische Untersuchungen.
Aembit hat diese Funktion in seine bestehende Identitäts-Steuerungsebene integriert. Kunden benötigen daher keine zusätzliche, parallele Produktlandschaft. Die Plattform prüft, wer der Agent ist, in wessen Auftrag er handelt und auf welche konkrete Ressource er zugreifen möchte. Anschließend stellt sie kurzlebige, zweckgebundene Zugangsdaten bereit, die von den Durchsetzungspunkten verwendet werden. Dafür kommen entweder das Gateway von Aembit oder bereits vorhandene Kundengateways infrage. So bleiben bestehende Investitionen erhalten, während Identitäten und Richtlinien im gesamten Unternehmen vereinheitlicht werden.
Für den Betrieb bedeutet das ganz konkret: Standardmäßig gilt das Prinzip der minimalen Berechtigungen, dauerhaft verfügbare Zugangsdaten werden auf ein Minimum reduziert und auffällige Agenten lassen sich sofort isolieren, ohne den Zugriff der Mitarbeitenden zu beeinträchtigen. Dieses Betriebsmodell begrenzt mögliche Schäden, vereinfacht Audits und macht es möglich, Agenten als Produktivitätswerkzeuge einzusetzen, statt sie als unkontrollierbares Sicherheitsrisiko zu behandeln.