

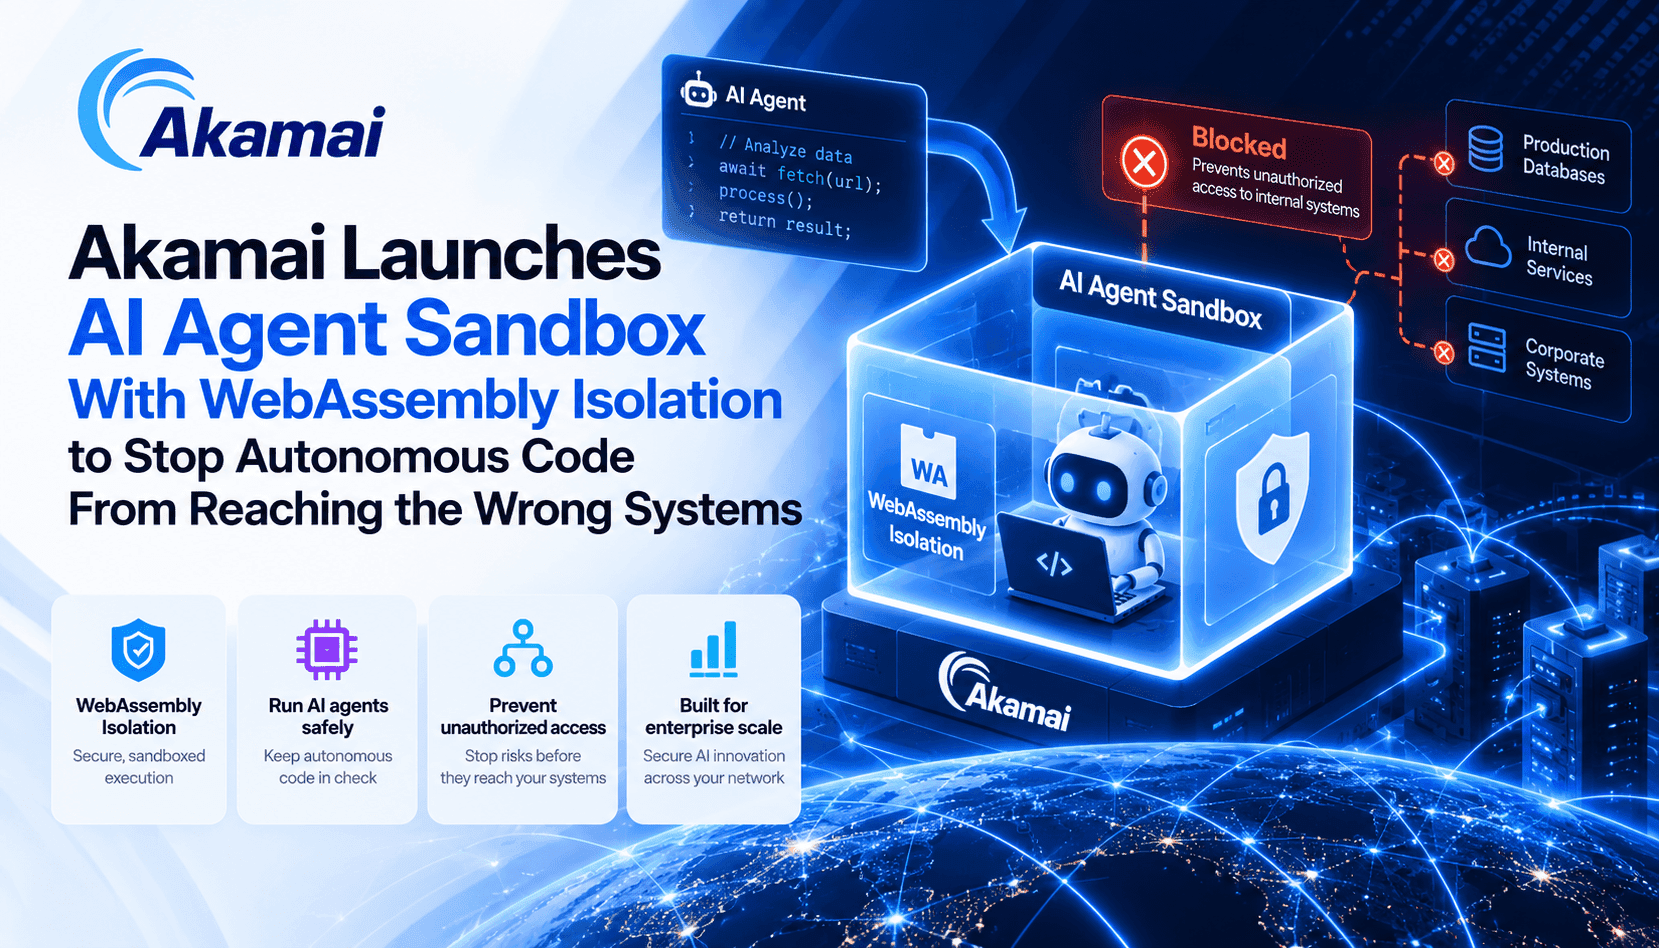
Akamais Ankündigung vereint zwei unterschiedliche Funktionen zu einem umfassenden Produktionsangebot: Akamai Inference für den verwalteten, OpenAI-kompatiblen Modellservice über Core und Edge hinweg sowie Akamai Agent Sandbox – eine Ausführungsumgebung, in der Agenten auf Akamai Functions laufen und von ihnen generierter Code in einer separaten WebAssembly-Sandbox ausgeführt wird. Das Produkt adressiert ein konkretes Betriebsrisiko: Agenten können nun Code schreiben und ausführen, ohne dass dieser Code die Netzwerkzugangsdaten oder umfassenden Systemberechtigungen des Agenten erbt. Für Entwickler und Sicherheitsteams bedeutet das den Wechsel von großzügigem Vertrauen zu klaren, restriktiven und nachvollziehbaren Grenzen für agentengesteuerte Aktionen.
Die WebAssembly-Isolierung ist der architektonische Dreh- und Angelpunkt. Wasm setzt auf ein berechtigungsbasiertes Modell: Ein Modul erhält ausschließlich die APIs und Ressourcen, die ihm der Host ausdrücklich zuweist. In der Praxis lassen sich damit CPU-Zyklen begrenzen, strikte Speicherobergrenzen festlegen, ausgehende Netzwerkverbindungen deaktivieren und Dateisystem- oder Kernel-Schnittstellen vollständig sperren. Da Wasm-Binärdateien kompakt und deterministisch sind, lassen sie sich zudem schnell auf Richtlinien prüfen und bieten eine kleinere Angriffsfläche als vollständige Container. Die Sandbox ist Teil des Spin-Frameworks und stellt Teams damit eine reproduzierbare, auditierbare Laufzeitumgebung bereit, die sich gut an den Prinzipien der minimalen Berechtigungen in Unternehmen ausrichtet.
Akamai Inference ergänzt die Sandbox durch verwalteten Zugriff auf Open-Weight- und benutzerdefinierte Modelle über OpenAI-kompatible APIs. Diese Kompatibilität erleichtert die Migration: Bestehende Orchestrierungs-, Prompting- und Retrieval-Augmented-Generation-Workflows lassen sich auf Akamais Infrastruktur übertragen. Noch wichtiger ist, dass Akamai die Inferenz näher an Nutzer und Daten bringt – mit leistungsstarken GPU-Clustern in zentralen Regionen und einer verteilten Edge-Infrastruktur. Für Echtzeitagenten, die niedrige Latenzen oder lokale Datenverarbeitung benötigen – aus Datenschutz- oder Compliance-Gründen –, verkürzt diese durchgängige Infrastruktur die effektiven Antwortzeiten und kann die Datenverwaltung vereinfachen.
Diese Kombination ist nicht für jeden Anwendungsfall die beste Wahl. Das kompakte Isolationsmodell von Wasm bietet weniger Möglichkeiten zur Untersuchung und zum Erstellen von Snapshots als MicroVMs und weniger Ökosystem-Tools als Container. Für klar begrenzte, deterministische Aufgaben und zur Verhinderung einer Ausweitung ausgehender Zugriffe eignet sich Wasm hervorragend. Teams, die jedoch vollständige Isolation auf Kernel-Ebene, Live-Snapshots für forensische Untersuchungen oder umfassende Kompatibilität mit älteren Binärdateien benötigen, greifen möglicherweise weiterhin lieber zu MicroVMs. Die Entscheidung hängt daher vom Bedrohungsmodell, den Leistungsanforderungen und dem Reifegrad der Bereitstellungspipeline ab.