

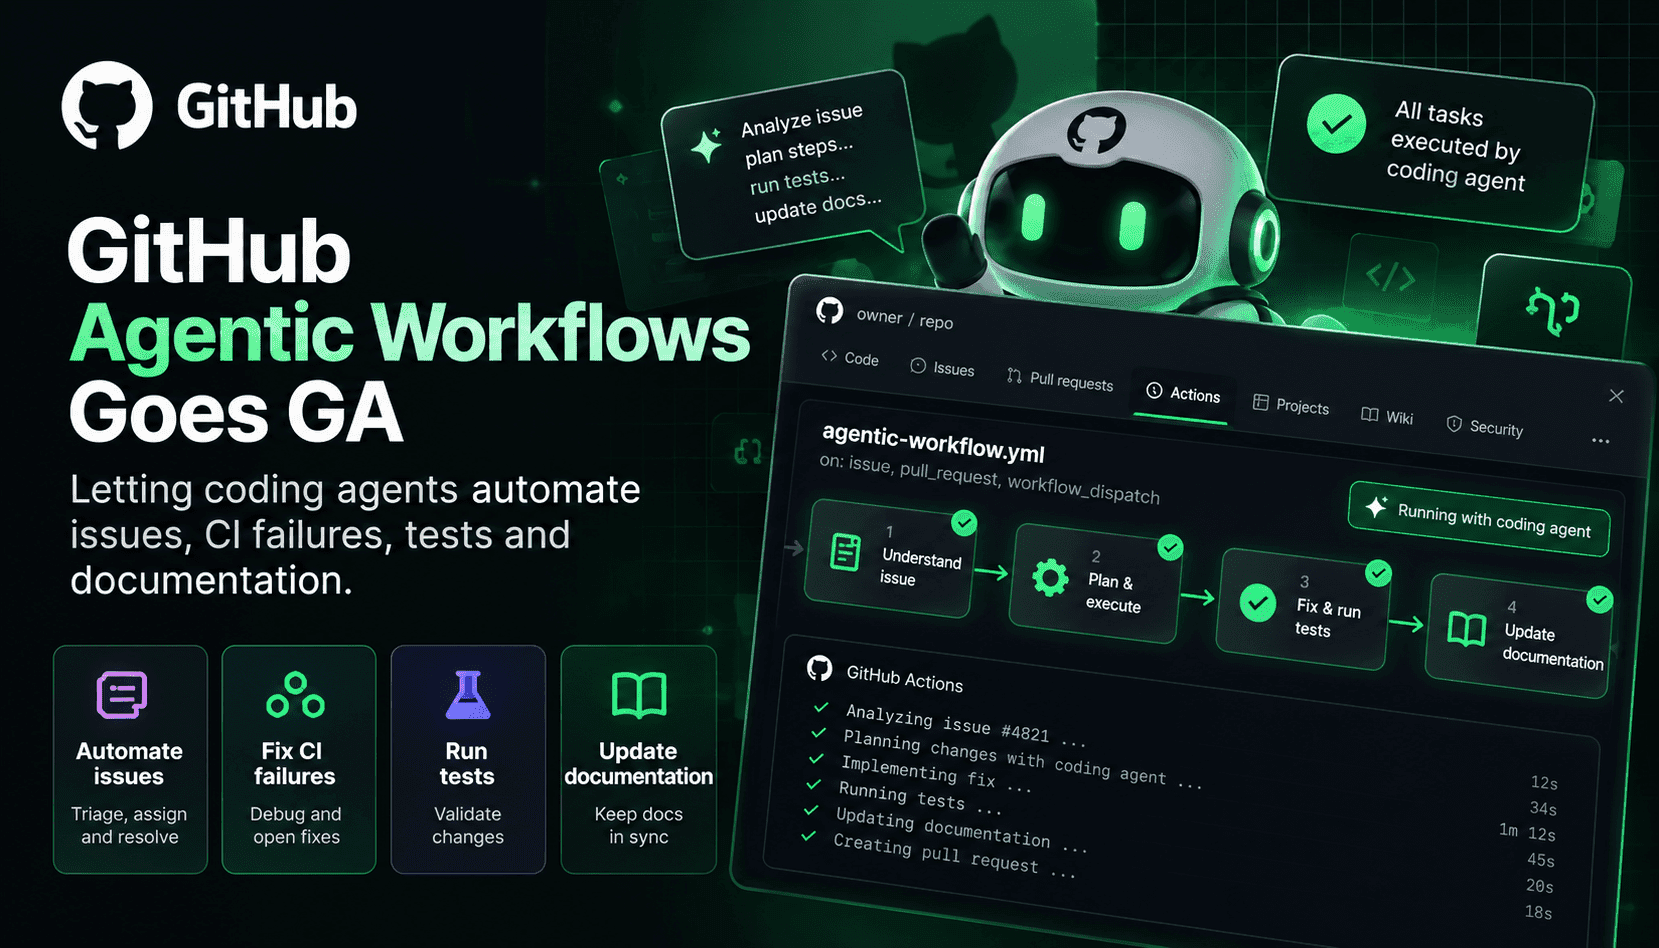
Mit der allgemeinen Verfügbarkeit von GitHub Agentic Workflows wird einfaches Markdown zu ausführbarer Automatisierung: Teams beschreiben ihre Absichten und Rahmenbedingungen in natürlicher Sprache, und die Toolchain wandelt diese Beschreibungen in standardmäßiges Actions-YAML um, das Coding Agents aufruft. Die entscheidende Neuerung besteht nicht nur darin, Agents in Actions einzubinden, sondern diesen Prozess wiederholbar und überprüfbar zu machen und ihn in bestehende Runner-Gruppen und Richtlinienkontrollen zu integrieren. Für Platform Engineers bedeutet das: Sie können Richtlinien für agentengestützte Workflows zur Issue-Triage oder CI-Analyse auf einem selbst gehosteten Runner erproben, einen Modellanbieter auswählen oder Copilot verwenden und die Ausführungsumgebung an Ihre gewohnte CI/CD-Infrastruktur anpassen.
In der Praxis verändern agentengestützte Workflows, wer Routineaufgaben in Repositories erledigt und wie das geschieht. Statt dass eine einzelne Person Hunderte eingehender Fehlerberichte manuell sichtet, kann ein Workflow einen Coding Agent einsetzen, der sie klassifiziert und priorisiert und sogar Reproduktionsschritte oder Labels in einem Entwurfs-Pull-Request vorschlägt. Bei CI-Fehlern können Agents fehleranfällige Tests isolieren, den Fehler lokal in einem Docker-in-Docker-Runner reproduzieren, den fehlerauslösenden Commit mit einer vermuteten Ursache versehen und eine Aufgabe zur Behebung erstellen. Werden dieselben Abläufe mit Testgeneratoren und Tools zur Dokumentationspflege verbunden, können sie Codebeispiele und Testgerüste bereitstellen oder automatisch Changelog-Einträge erstellen. Das reduziert Kontextwechsel und beschleunigt die Fehlerbehebung.
Die Einführung agentengestützter Workflows erfordert neue betriebliche Disziplinen. GitHub bietet mehrere Schutzmaßnahmen: standardmäßig schreibgeschützte Berechtigungen, eine isolierte Ausführungsumgebung hinter einer Agent Workflow Firewall, die Validierung sicherer Ausgaben und eine Bedrohungsprüfung vorgeschlagener Änderungen. Teams müssen trotzdem klare Integritätsfilter, Zulassungslisten für Repositories und Secrets sowie Richtlinien für die Modellzuweisung festlegen, damit sensible Aufgaben vertrauenswürdigeren Engines zugewiesen werden. Am besten behandeln Teams agentengestützte Abläufe wie jede andere Automatisierung: Sie versionieren sie, lassen die in Markdown formulierten Absichten von anderen prüfen und planen Kosten und Guthaben, um Überraschungen durch außer Kontrolle geratene Agentenzyklen zu vermeiden.
Der Nutzen ist greifbar, aber nicht ohne Einschränkungen. GitHub berichtet von internen Teams, die durch Agents für Routineaufgaben von Anfang bis Ende ihre Geschwindigkeit verdoppeln und viel Zeit einsparen konnten. Das lässt sich erreichen, wenn Teams in Vorlagen investieren, Ausgaben mit CI-Prüfungen validieren und Qualitätskennzahlen wie die Falsch-Positiv-Rate bei der Triage, Änderungen an Pull Requests durch automatisch behobene Fehler und die Veränderung der Testabdeckung durch generierte Tests überwachen. Unkontrollierte Autonomie kann dagegen mehr Störsignale und zusätzlichen Wartungsaufwand verursachen. Ein schrittweiser Rollout – zunächst mit schreibgeschützten Analyseaufgaben, später mit der Erstellung von Pull Requests und menschlicher Prüfung – ist daher ein pragmatischer Weg.