

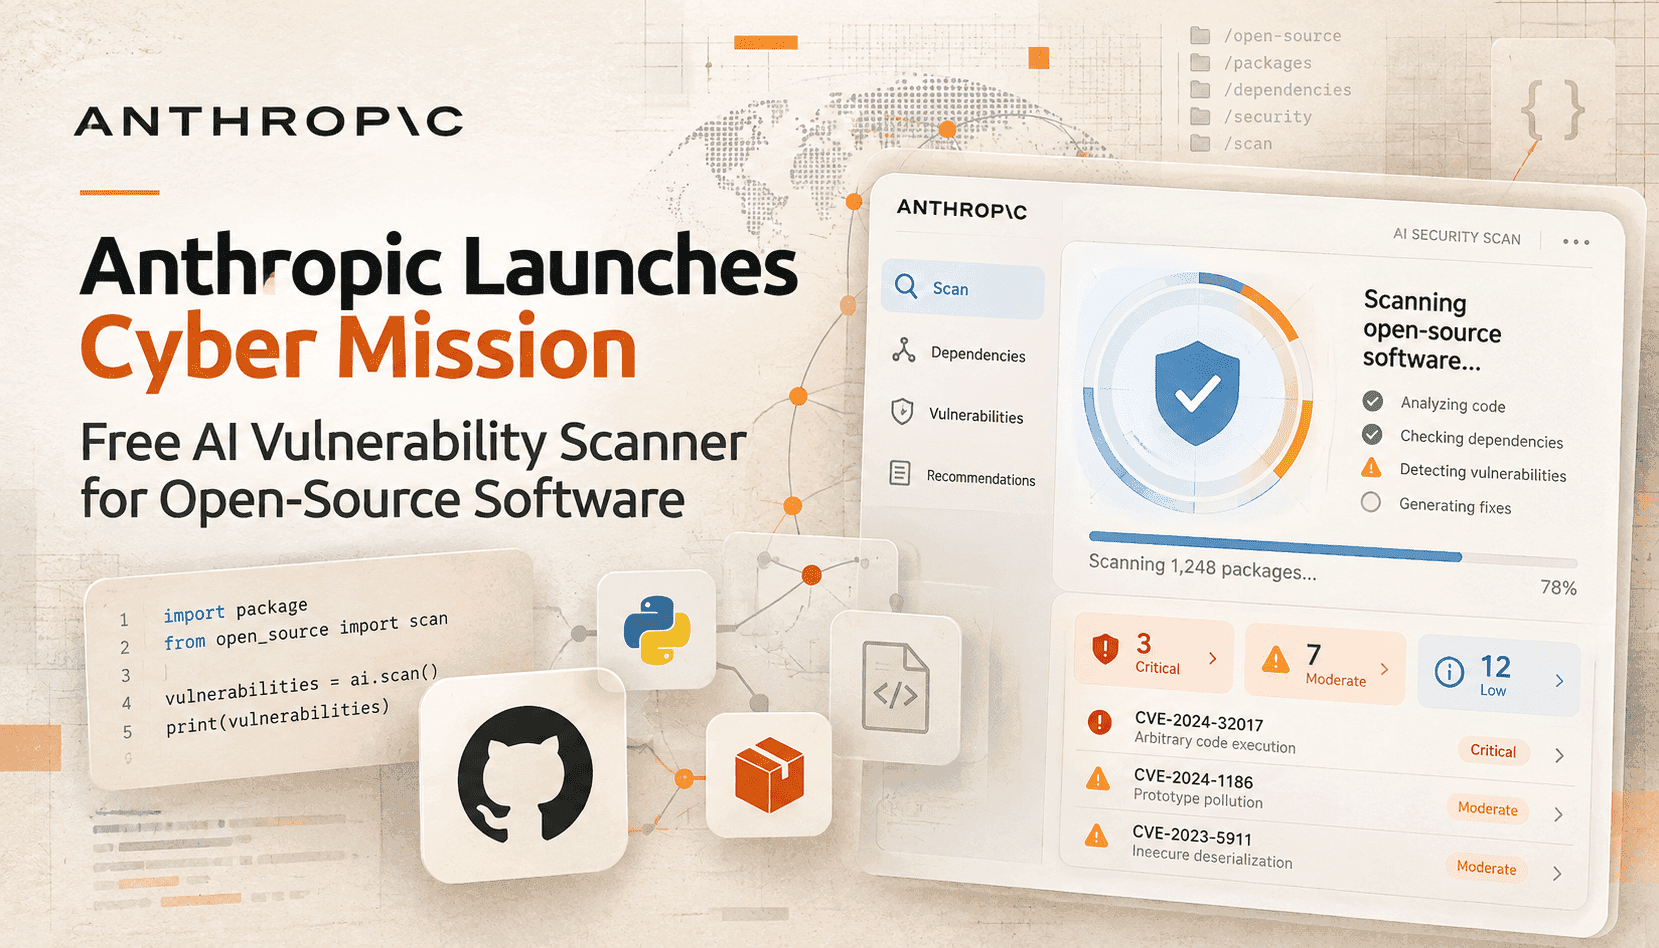
El anuncio de Anthropic replantea una pregunta clave de la ciberseguridad: cómo aprovechar los modelos generativos más avanzados para tareas defensivas sin facilitar su uso indebido. Cyber Mission ofrece dos iniciativas concretas. OSS Scanner envía periódicamente informes de vulnerabilidades generados por modelos directamente a los proyectos de código abierto inscritos, con pruebas de concepto y parches sugeridos. Para dar prioridad a la rapidez, estos informes se envían deliberadamente sin revisión humana. Por su parte, el Programa de Defensa de Infraestructuras Críticas (CIDP) reúne modelos, investigación sobre amenazas e ingeniería presencial, junto con un grupo de proveedores consolidados de tecnología operativa (OT) y seguridad, para reforzar la protección de las redes eléctricas, los sistemas de agua y las redes de transporte.
Para quienes mantienen proyectos de código abierto, la ventaja es inmediata: recibir hallazgos al ritmo de las máquinas, junto con posibles soluciones, puede reducir drásticamente el tiempo entre el descubrimiento y la corrección. Anthropic espera una tasa de verdaderos positivos superior al 90 % y seguirá mejorando la calidad de las soluciones propuestas. Sin embargo, los informes generados por modelos y no revisados cambian la dinámica de trabajo: los equipos deben clasificar más alertas, verificar antes si las vulnerabilidades son explotables e integrar procesos de aplicación de parches automatizados o semiautomatizados. Se recomienda que los proyectos que no puedan gestionar un mayor volumen de alertas sigan recurriendo a procesos de divulgación verificados por personas. Anthropic mantendrá las divulgaciones coordinadas a través de su programa actual.
Los entornos de tecnología operativa (OT) tienen otras limitaciones y riesgos. Los colaboradores del CIDP —una combinación de integradores, empresas de seguridad y fabricantes de equipos— son los intermediarios de confianza a los que recurren los operadores para aplicar las correcciones de forma segura. El enfoque de Anthropic es pragmático: empezar con un grupo pequeño, aprender cómo encajan los modelos en los procesos actuales de clasificación de alertas y control de cambios de OT, y ampliar el programa de forma selectiva. La iniciativa tiene en cuenta las particularidades de OT: dispositivos con una larga vida útil, ventanas de mantenimiento limitadas y las graves consecuencias de aplicar un parche incorrecto o en un momento inoportuno.
La conclusión general es que la defensa también puede avanzar a velocidad de máquina, pero solo si se incorporan nuevas capas de verificación. Los hallazgos generados por modelos aceleran la detección, pero también pueden crear cuellos de botella de verificación y falsos positivos que consuman el escaso tiempo de los equipos de mantenimiento o, peor aún, provoquen parches prematuros en sistemas OT frágiles. Las organizaciones que aprovechen estas herramientas necesitarán actualizar sus protocolos de clasificación, pruebas automatizadas, despliegues por prioridad y prácticas legales y de coordinación para compartir con responsabilidad datos de vulnerabilidades aún no verificados.