

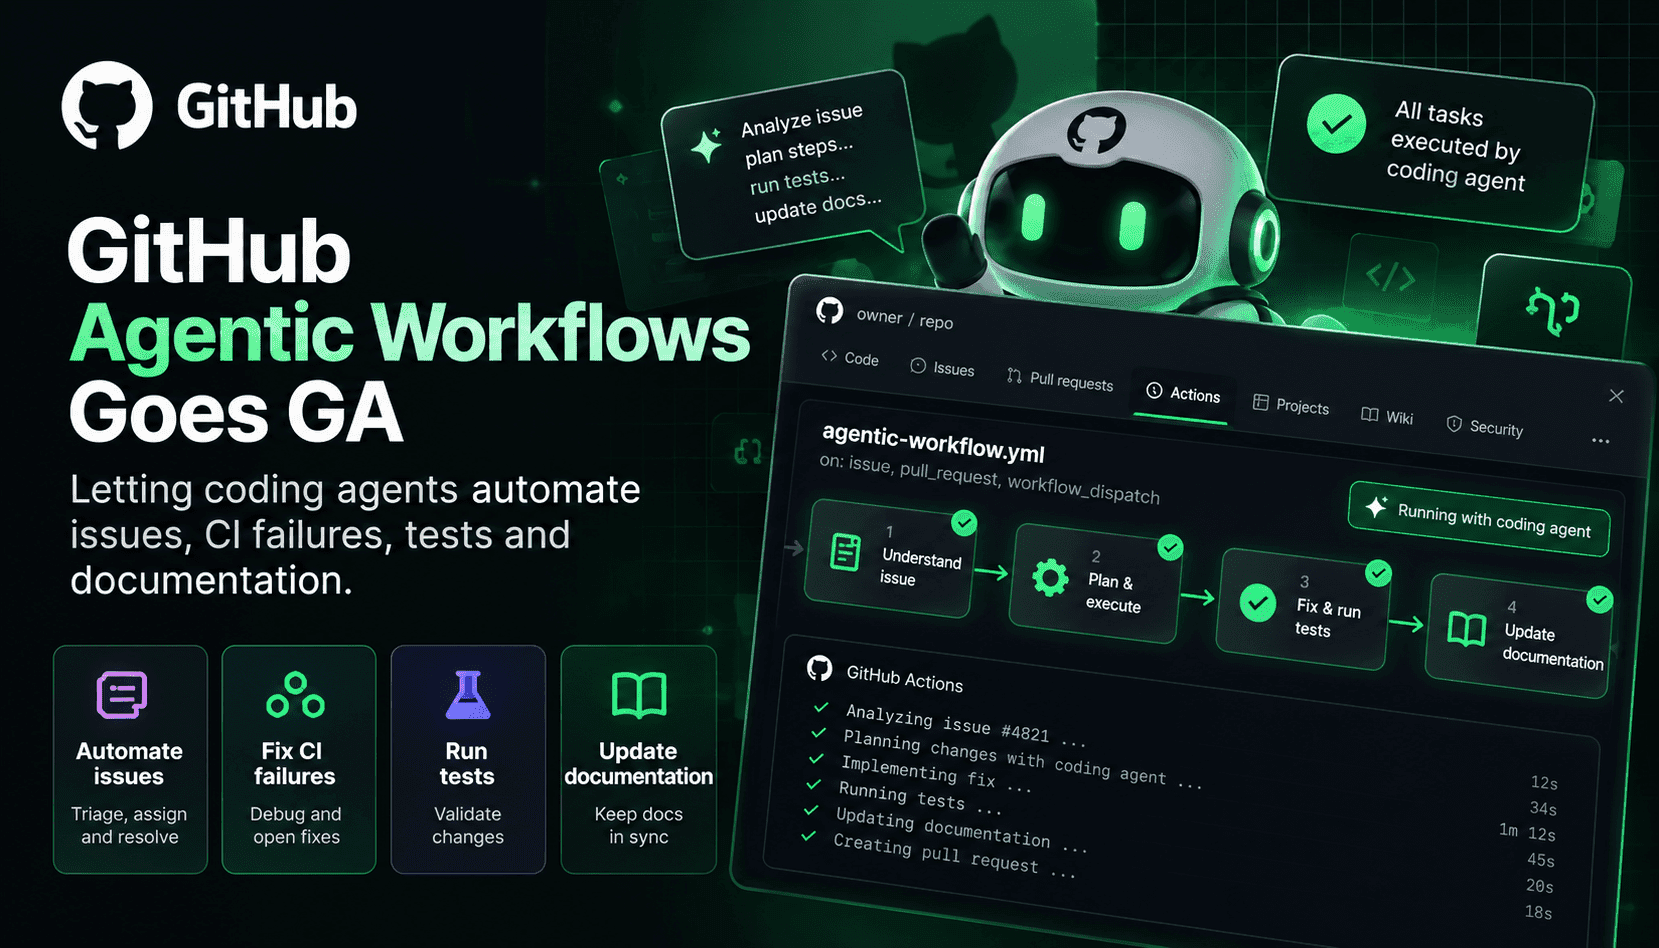
La disponibilidad general de Agentic Workflows de GitHub convierte Markdown corriente en automatizaciones ejecutables: los equipos describen en lenguaje natural lo que quieren y sus restricciones, y la cadena de herramientas compila esas instrucciones en YAML estándar de Actions que invoca agentes de programación. El cambio clave no consiste solo en incorporar agentes a Actions, sino en hacer que el proceso sea repetible, auditable y compatible con los grupos de ejecutores y controles de políticas existentes. Para los ingenieros de plataforma, esto significa que pueden probar una política agéntica para clasificar incidencias o analizar CI en un ejecutor autohospedado, elegir un proveedor de modelos o usar Copilot y mantener un entorno de ejecución coherente con su infraestructura habitual de CI/CD.
En la práctica, los flujos de trabajo agénticos cambian quién realiza el trabajo rutinario de un repositorio y cómo lo hace. En lugar de que un ingeniero clasifique manualmente cientos de informes de errores, un flujo de trabajo puede ejecutar un agente de programación para clasificarlos, priorizarlos e incluso proponer pasos para reproducirlos o etiquetas en una solicitud de cambios preliminar. Ante fallos de CI, los agentes pueden aislar la prueba inestable, reproducir el fallo localmente en un ejecutor Docker-in-Docker, anotar el commit afectado con una posible causa raíz y crear una tarea de corrección. Si se conectan a generadores de pruebas y herramientas de actualización de documentación, esos mismos flujos pueden aportar ejemplos de código, preparar pruebas o generar entradas del registro de cambios automáticamente, reduciendo los cambios de contexto y acelerando la resolución.
Adoptar flujos de trabajo agénticos exige nuevas prácticas operativas. GitHub incorpora varias protecciones: permisos de solo lectura de forma predeterminada, un contenedor de ejecución aislado detrás de Agent Workflow Firewall, validación de salidas seguras y un análisis de detección de amenazas para los cambios propuestos. Aun así, los equipos deben definir filtros de integridad claros, listas de permitidos para repositorios y secretos, y políticas de enrutamiento de modelos que asignen las tareas sensibles a motores de mayor confianza. Las implementaciones más eficaces tratan los flujos agénticos como cualquier otra automatización: les aplican control de versiones, someten a revisión por pares las instrucciones en Markdown y añaden previsiones de facturación y créditos para evitar sorpresas si los ciclos de los agentes se descontrolan.
El retorno de la inversión es tangible, aunque depende del contexto. GitHub menciona equipos internos que duplicaron su velocidad y ahorraron mucho tiempo al delegar en agentes tareas rutinarias de principio a fin. Para lograrlo, hay que invertir en plantillas, validar las salidas con controles de CI y supervisar métricas de calidad como la tasa de falsos positivos en la clasificación, el volumen de cambios en las solicitudes de cambios por correcciones automáticas y la variación de la cobertura de pruebas generadas. Por otro lado, una autonomía sin control puede aumentar el ruido y generar deuda de mantenimiento. Por eso, una implementación gradual —empezando con análisis de solo lectura y avanzando hacia la creación de solicitudes de cambios con revisión humana— es una estrategia sensata.