

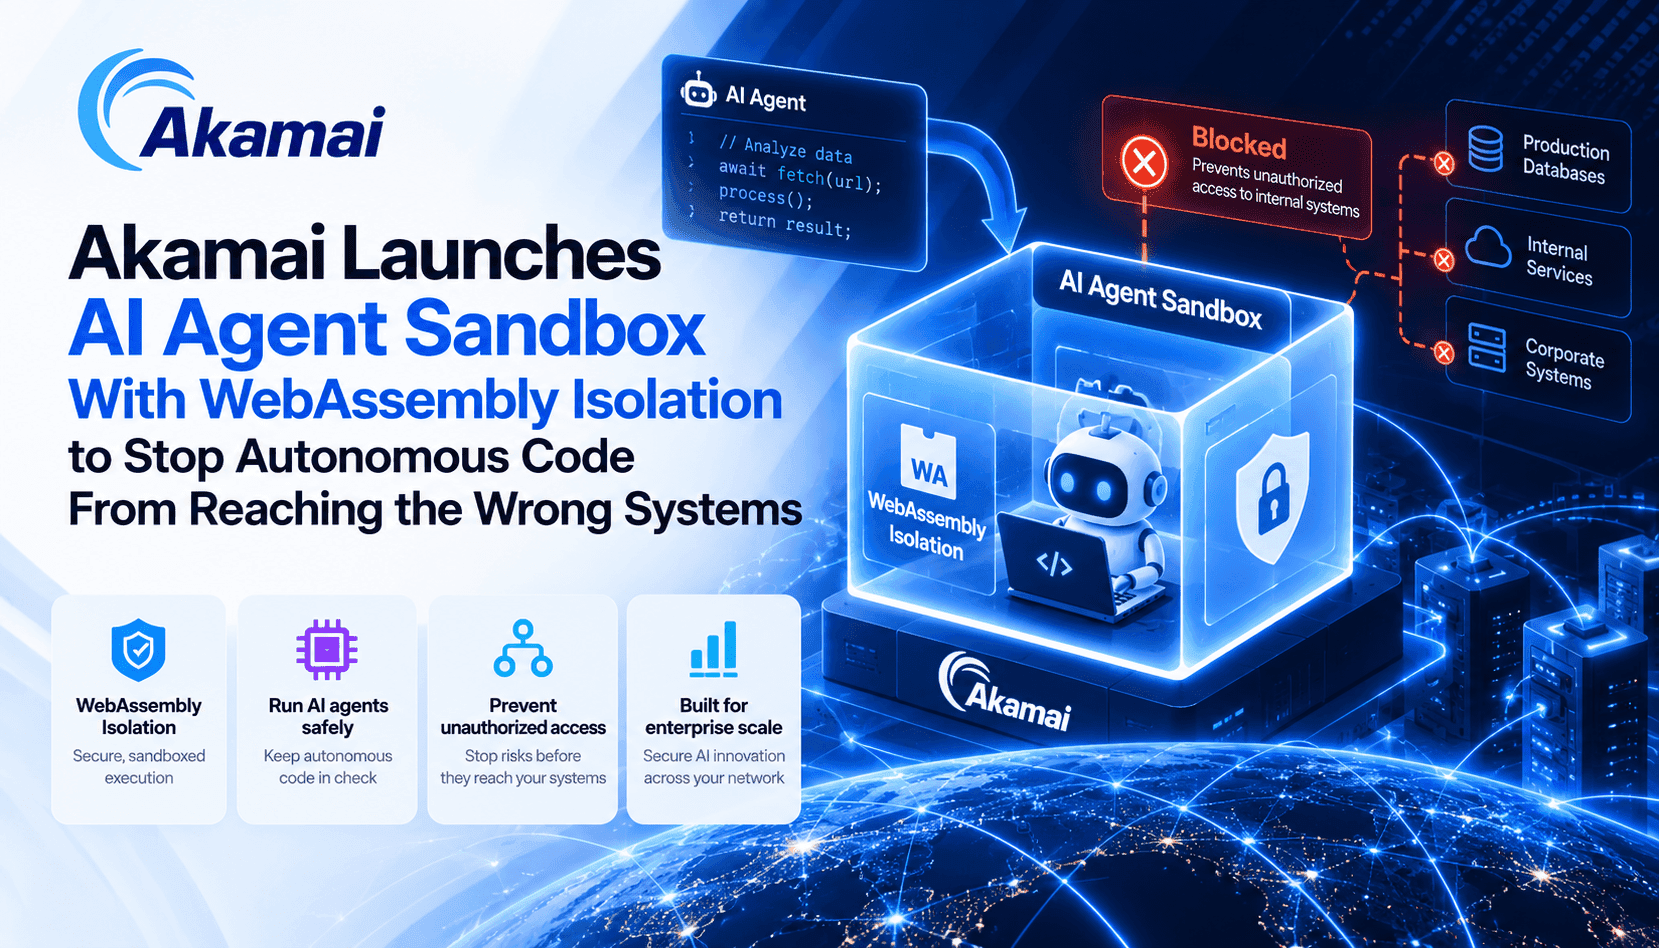
L’annonce d’Akamai réunit deux fonctionnalités distinctes dans une même offre de production : Akamai Inference, qui fournit un service de modèles géré et compatible avec OpenAI dans le cœur du réseau comme à la périphérie, et Akamai Agent Sandbox, un environnement d’exécution qui fait tourner les agents sur Akamai Functions tout en isolant dans un bac à sable WebAssembly distinct tout code généré par ces agents. Cette approche répond à un risque opérationnel bien concret : les agents peuvent désormais écrire et exécuter du code sans que celui-ci hérite de leurs identifiants réseau ou de leurs privilèges système. Pour les ingénieurs et les équipes de sécurité, c’est le passage d’une confiance permissive à un périmètre strict et observable autour des actions pilotées par des agents.
L’isolation WebAssembly constitue ici le pivot architectural. Wasm applique un modèle fondé sur les capacités : un module n’a accès qu’aux API et aux ressources que l’hôte lui accorde explicitement. Concrètement, on peut limiter les cycles CPU, imposer un plafond mémoire strict, désactiver les connexions sortantes et bloquer entièrement l’accès au système de fichiers ou aux interfaces du noyau. Compacts et déterministes, les binaires Wasm se prêtent également à une inspection rapide des règles et offrent une surface d’attaque plus réduite que des conteneurs complets. Intégré au framework Spin, le bac à sable fournit aux équipes un environnement d’exécution reproductible et auditable, parfaitement adapté au principe du moindre privilège en entreprise.
Akamai Inference complète le bac à sable en donnant accès à des modèles à poids ouverts et personnalisés via des API compatibles avec OpenAI. Cette compatibilité facilite la migration : les pratiques existantes d’orchestration, de prompting et de génération augmentée par récupération (RAG) peuvent être transposées sur l’infrastructure d’Akamai. Surtout, Akamai rapproche l’inférence des utilisateurs et des données grâce à des grappes GPU denses dans les régions centrales et à un réseau distribué en périphérie. Pour les agents en temps réel qui ont besoin de réponses à faible latence ou d’un traitement local des données, pour des raisons de confidentialité ou de conformité, cette continuité réduit le nombre d’allers-retours et peut simplifier l’architecture de gouvernance des données.
Cette combinaison n’est pas une solution universelle. Le modèle d’isolation compact de Wasm implique de renoncer à certaines capacités d’introspection et de création d’instantanés offertes par les microVM, ainsi qu’aux outils de l’écosystème des conteneurs. Wasm convient parfaitement aux tâches déterministes et strictement délimitées, et permet d’empêcher les accès sortants non autorisés. Toutefois, les équipes qui ont besoin d’une isolation complète au niveau du noyau, d’instantanés forensiques à chaud ou d’une compatibilité étendue avec les anciens binaires préféreront peut-être les microVM. Le choix dépend donc du modèle de menace, des exigences de performance et de la maturité opérationnelle du pipeline de déploiement.