

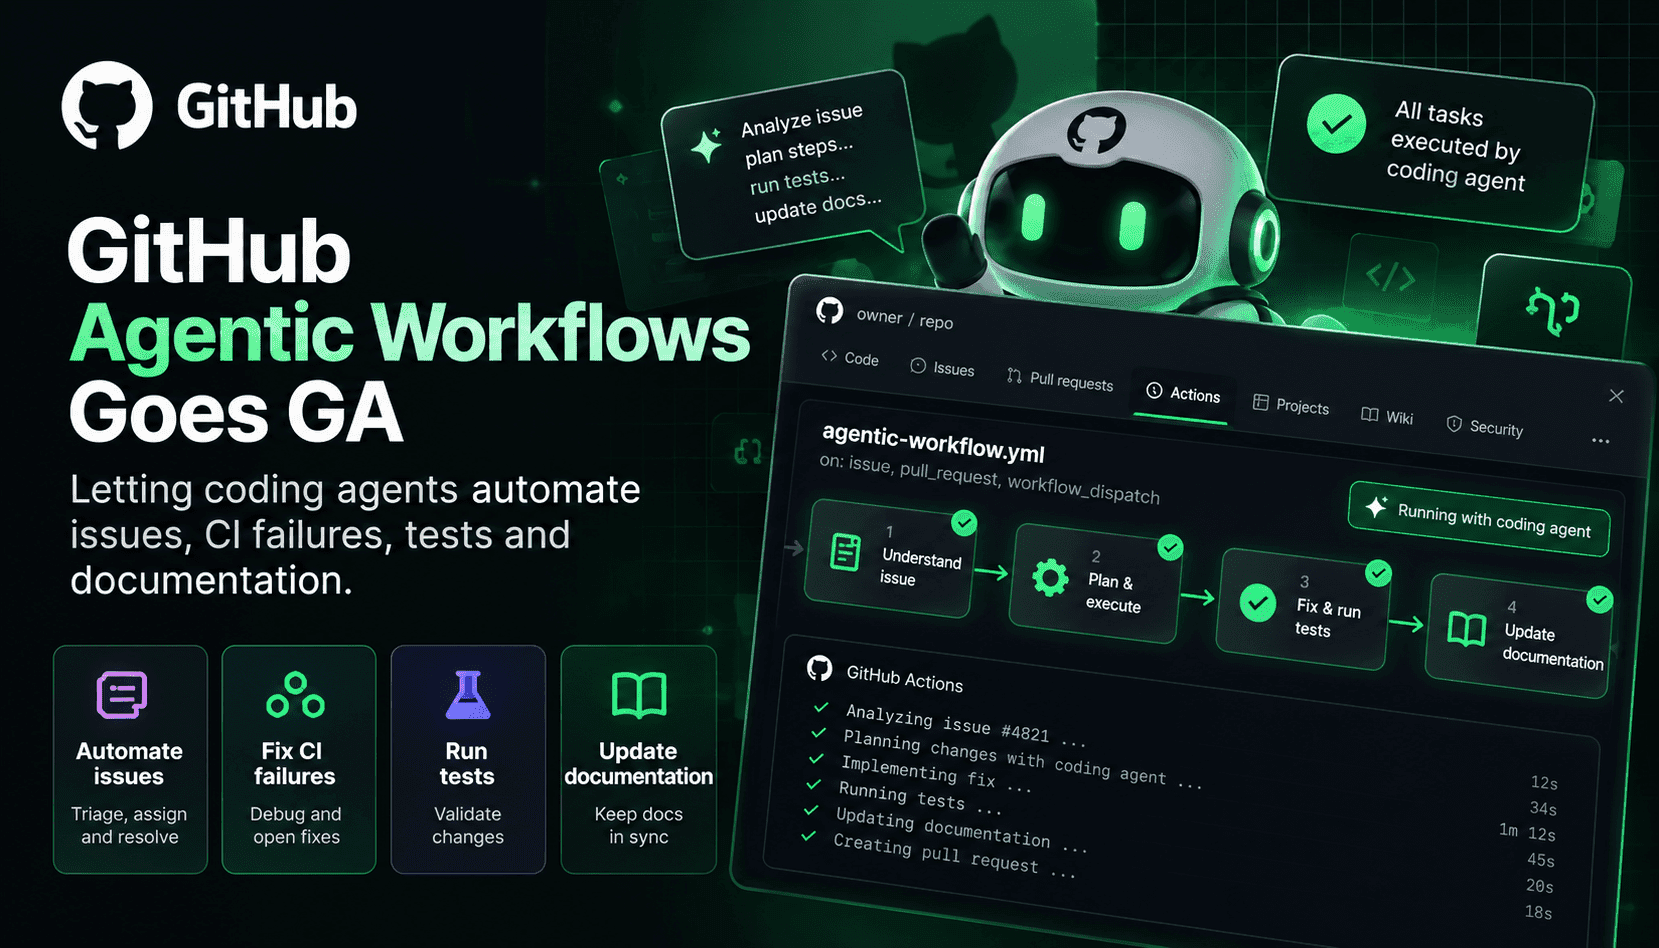
La disponibilité générale des Agentic Workflows de GitHub permet de transformer du Markdown ordinaire en automatisations exécutables : les équipes décrivent leurs objectifs et leurs contraintes en langage naturel, puis la chaîne d’outils compile ces descriptions en fichiers YAML GitHub Actions standards qui font appel à des agents de programmation. La principale évolution ne consiste pas seulement à intégrer des agents à Actions, mais à rendre ce processus reproductible, auditable et compatible avec les groupes de runners et les contrôles de politiques déjà en place. Pour les ingénieurs plateforme, cela signifie qu’il est possible de tester une politique agentique de triage des problèmes ou d’analyse CI sur un runner autohébergé, de choisir un fournisseur de modèles ou d’utiliser Copilot, tout en conservant un environnement d’exécution cohérent avec le reste de l’infrastructure CI/CD.
Concrètement, les workflows agentiques changent qui se charge des tâches courantes d’un dépôt et comment elles sont réalisées. Plutôt qu’un ingénieur qui trie manuellement des centaines de rapports de bogues, un workflow peut lancer un agent de programmation pour les classer, les hiérarchiser et même suggérer des étapes de reproduction ou des libellés dans une pull request (PR) en brouillon. En cas d’échec CI, les agents peuvent isoler le test instable, reproduire l’échec localement dans un runner Docker-in-Docker, annoter le commit concerné avec une cause probable et créer une tâche de correction. Reliés à des générateurs de tests et à des outils de mise à jour de la documentation, ces mêmes flux peuvent fournir des exemples de code, créer l’ossature de tests ou générer automatiquement des entrées de journal des modifications, réduisant ainsi les changements de contexte et accélérant la résolution des problèmes.
L’adoption des workflows agentiques exige de nouvelles pratiques opérationnelles. GitHub met en place plusieurs garde-fous : permissions en lecture seule par défaut, conteneur d’exécution isolé derrière un Agent Workflow Firewall, validation des sorties sécurisées et analyse de détection des menaces pour les modifications proposées. Les équipes doivent néanmoins définir des filtres d’intégrité clairs, des listes d’autorisation pour les dépôts et les secrets, ainsi que des politiques de routage des modèles qui orientent les tâches sensibles vers des moteurs plus fiables. Les déploiements les plus efficaces traitent les flux agentiques comme n’importe quelle automatisation : ils les versionnent, soumettent les instructions Markdown à une revue par les pairs et prévoient les coûts et les crédits afin d’éviter les mauvaises surprises liées à des cycles d’agents sans fin.
Le retour sur investissement est concret, mais mérite d’être nuancé. GitHub cite des équipes internes qui ont doublé leur vélocité et économisé beaucoup de temps en confiant aux agents des tâches courantes de bout en bout. Ces résultats sont accessibles aux équipes qui investissent dans des modèles réutilisables, valident les résultats au moyen de contrôles CI et suivent des indicateurs de qualité tels que le taux de faux positifs au triage, le nombre de modifications successives des PR dues aux corrections automatiques et l’évolution de la couverture des tests générés. À l’inverse, une autonomie des agents sans contrôle peut accroître le bruit et créer une dette de maintenance. Un déploiement par étapes — en commençant par des tâches d’analyse en lecture seule, puis en passant à la création de PR avec revue humaine — constitue donc une approche pragmatique.