

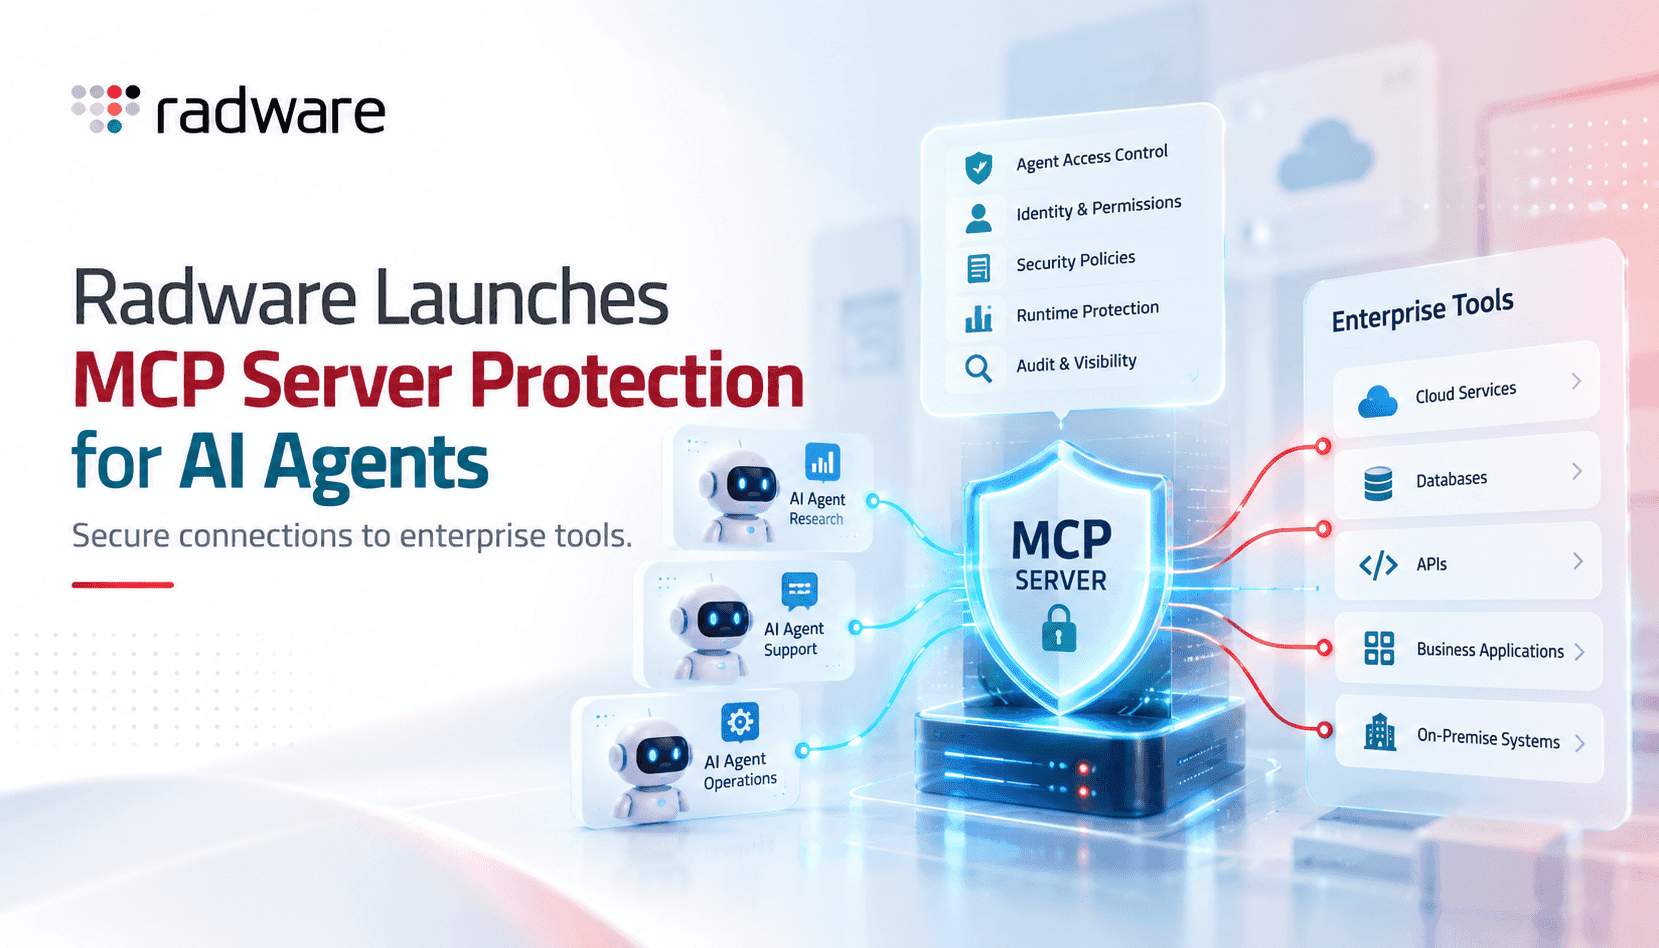
Les entreprises intègrent rapidement des agents IA à leurs applications et à leurs données grâce au Model Context Protocol, qui leur donne accès à des outils, des connecteurs et des flux de travail. Cette couche de connexion est désormais un point de contrôle stratégique : elle détermine ce que les agents peuvent découvrir, appeler et renvoyer. La solution de protection des serveurs MCP de Radware prend acte de cette évolution en considérant le serveur MCP comme une surface de sécurité à part entière. Pour les équipes de sécurité et de plateforme, cela change la nature du problème : il ne s’agit plus seulement de protéger les serveurs web et les API, mais aussi le protocole et la logique d’orchestration qui permettent aux agents d’agir de manière autonome sur les systèmes de l’entreprise.
Les risques propres à MCP sont bien spécifiques. L’empoisonnement des outils — lorsqu’un attaquant injecte des définitions d’outils malveillantes ou modifiées — peut inciter les agents à effectuer des actions nuisibles. Des actions non autorisées peuvent survenir lorsque des chaînes d’accès légitimes sont détournées pour accomplir des tâches dépassant le périmètre prévu. Enfin, des serveurs MCP malveillants ou compromis peuvent rediriger les requêtes des agents vers des systèmes contrôlés par des attaquants. Les WAF et les solutions anti-DDoS traditionnels ne disposent pas du contexte nécessaire pour détecter ces menaces liées au protocole et aux comportements. La visibilité adaptée à MCP, la détection comportementale et les contrôles de gouvernance deviennent donc rapidement indispensables aux dispositifs de sécurité des entreprises.
L’offre de Radware réunit trois capacités essentielles sur le plan opérationnel : la découverte et la cartographie des serveurs MCP et des outils exposés, une protection tenant compte du protocole pour bloquer les comportements abusifs, et des contrôles de gouvernance pour appliquer les politiques. En consignant les identités des agents, les séquences d’appel des outils et la consommation des ressources, elle permet aux équipes de défense de passer d’une surveillance ponctuelle à la détection d’anomalies fondée sur les tendances. Pour les responsables de plateforme, la solution présente un double intérêt, défensif et opérationnel : savoir quels outils sont accessibles, quels agents sont les plus actifs et où des lacunes dans les politiques peuvent favoriser une élévation de privilèges ou une fuite de données.
Les compromis liés à l’adoption sont bien réels. L’ajout d’une couche de sécurité MCP entraîne de la latence, de nouveaux flux de télémétrie et une charge de configuration supplémentaire dans les environnements cloud, Kubernetes et sur site. Les équipes doivent trouver le juste équilibre entre le blocage des comportements trop agressifs des agents et le maintien des automatisations légitimes. Pour réussir, mieux vaut procéder par étapes : commencer par l’inventaire et la visibilité, établir ensuite des comportements de référence grâce à l’analyse, puis activer le blocage. L’intégration à la gestion des identités, des secrets et des pipelines CI/CD pour les définitions d’outils réduit les faux positifs et garantit que les politiques MCP s’inscrivent dans les flux de travail des développeurs.