

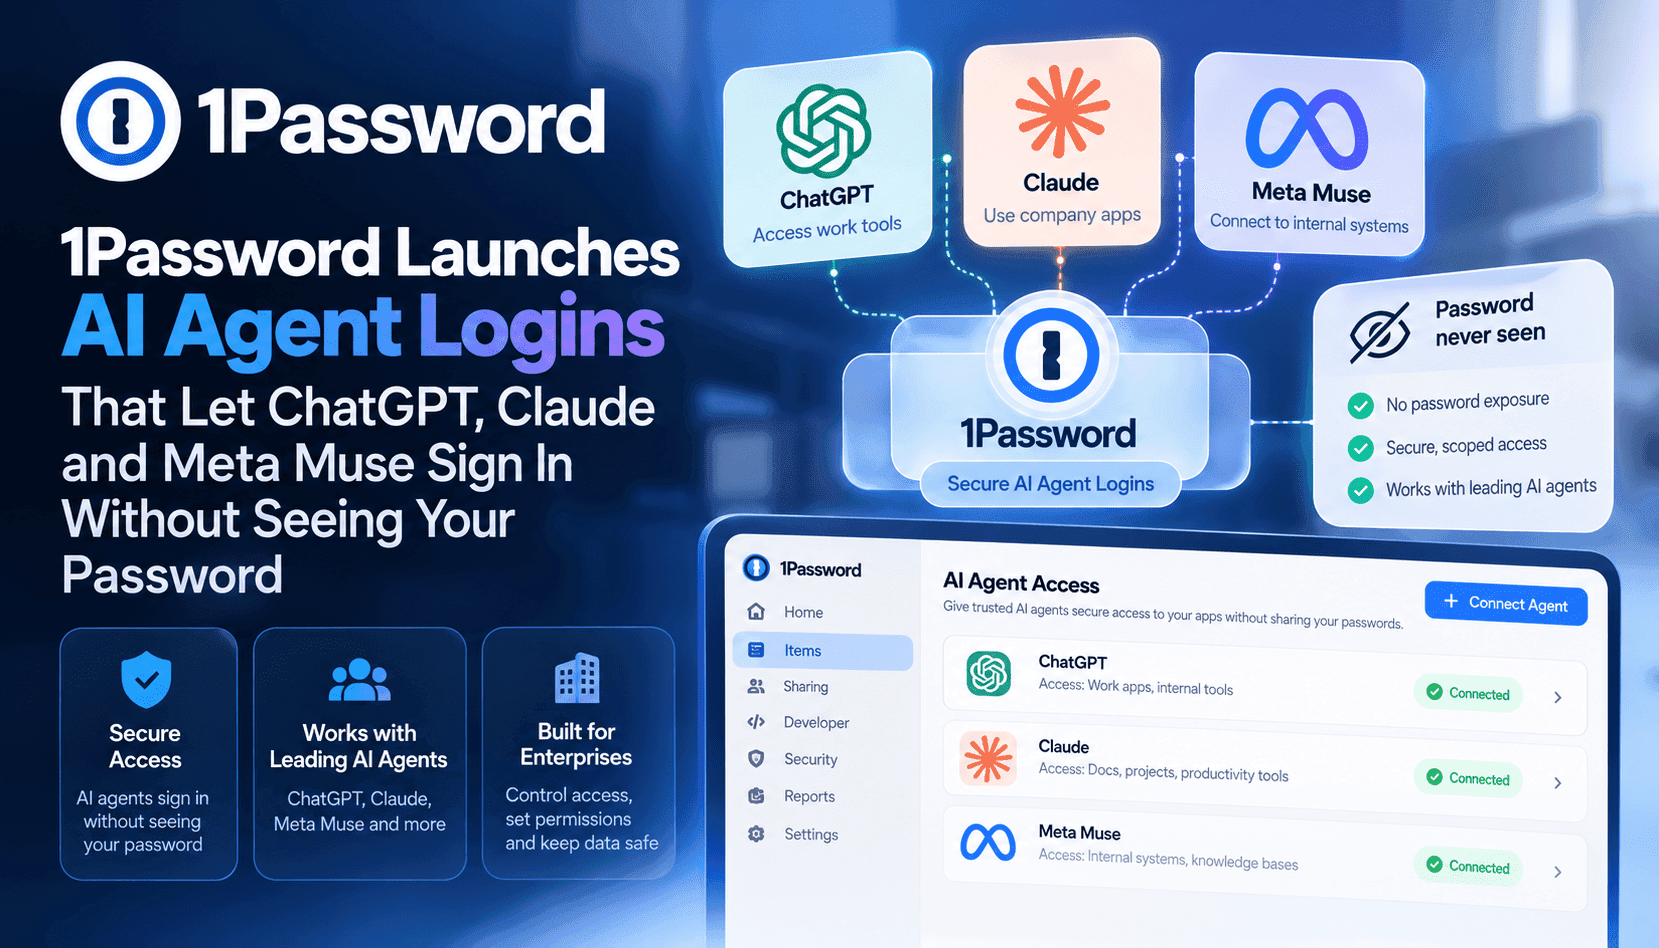
1Password für Agents ist weniger ein Verbraucher-Feature als vielmehr ein grundlegender Baustein für die nächste Generation assistentengestützter Arbeitsabläufe. Im Kern trennt das Produkt Identität und den Besitz von Zugangsdaten: Ein Agent weist seine Identität mit einem digitalen Schlüssel nach, 1Password zeigt auf dem vertrauenswürdigen Gerät des Nutzers eine Bestätigung an, und der Passwortmanager führt die authentifizierte Aktion aus – indem er Zugangsdaten einträgt und übermittelt oder kurzlebige Tokens ausstellt –, ohne das zugrunde liegende Geheimnis offenzulegen. So behält der Mensch die letztliche Kontrolle und kann Agents zugleich mehrstufige Aufgaben erledigen lassen, für die eine Authentifizierung erforderlich ist.
Technisch ersetzt der Ablauf ein anfälliges Vorgehen – Passwörter zu kopieren und einzufügen oder Zugangsdaten in Agent-Prompts zu hinterlegen – durch einen vermittelten Delegationsprozess. Fordert ein Agent Zugriff an, erhält 1Password eine Signaturbestätigung vom Agent und nicht vom Nutzer und sendet eine Genehmigungsanfrage per Push-Nachricht oder als Dialogfenster an ein Gerät im Vertrauenskreis des Nutzers. Nach der Genehmigung führt 1Password entweder die Anmeldung direkt aus oder stellt ein sitzungsgebundenes Zugangstoken bereit, das der Agent für die Dauer der Aufgabe verwenden kann. Für Sicherheitsteams bedeutet das einen kleineren Schadensradius, nachvollziehbare Delegationsereignisse und keine dauerhaften Kopien geheimer Zugangsdaten in Agent-Protokollen oder -Profilen.
Das System ist bereits auf die Integration mit großen Agent-Anbietern ausgelegt: OpenAI, Anthropic und Meta gehören zum anfänglichen Angebot, und 1Password hat eine Ausweitung auf weitere Partner angekündigt. Für Produktteams und Integratoren, die Brücken zwischen Agents und Diensten entwickeln, bedeutet das eine Änderung im Betrieb: Statt die Abläufe auf rotierende API-Schlüssel auszurichten oder für jeden Agent einen eigenen Tresor für Zugangsdaten zu entwickeln, sollten sie auf ein delegiertes Anmeldemodell setzen, bei dem der Passwortmanager den Zugriff vermittelt und der Agent kurzlebige Berechtigungen nutzt. Das wirkt sich auch auf Rechts-, Compliance- und Kundensupportprozesse aus – jede Anmeldung erzeugt nun ein Genehmigungsereignis, das einem Gerät des Nutzers zugeordnet ist.
Für Nutzer und Unternehmen liegen die praktischen Vorteile in bestimmten Bereichen auf der Hand: Shopping- und Reise-Agents können Buchungen ohne dauerhaft gültige Zugangsdaten abschließen, und die Arbeitsplatzautomatisierung kann sich für eine einzelne Sitzung bei SaaS-Apps anmelden, ohne Administratorpasswörter offenzulegen. Der Ansatz ist jedoch kein Allheilmittel – Banken und Dienste mit hohen Sicherheitsanforderungen können zusätzliche Nachweise, eine verstärkte Authentifizierung oder Genehmigungen auf Transaktionsebene verlangen. Unternehmen müssen den sitzungsgebundenen Agent-Zugriff daher mit rollenbasierten Kontrollen, Überwachung und Richtlinien kombinieren, die zulässige automatisierte Aktionen von riskanten unterscheiden.