

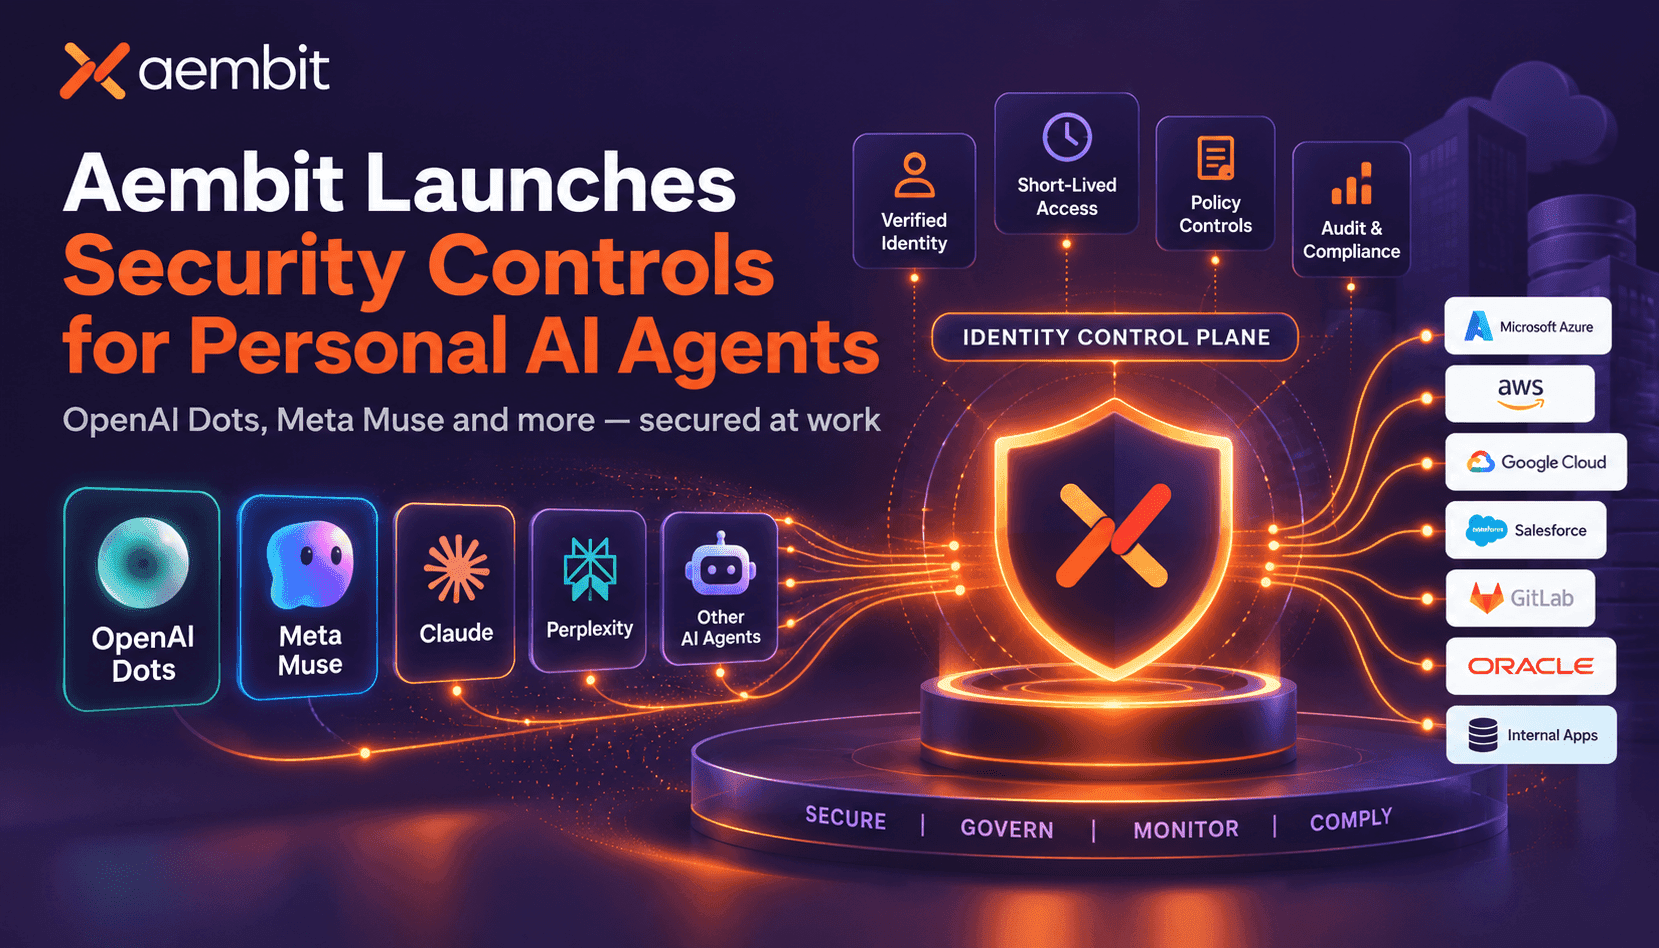
Les assistants IA personnels — notamment OpenAI Dots, Meta Muse et plusieurs agents propres à certains fournisseurs — s’intègrent déjà au quotidien dans les entreprises. Le problème de sécurité fondamental est simple : lorsqu’un agent hérite des identifiants à longue durée de vie d’un employé, il obtient un accès étendu et permanent que les équipes de sécurité n’ont ni attribué ni la capacité d’observer pleinement, et qu’elles ne peuvent pas révoquer facilement sans gêner l’utilisateur. Aembit repense cette problématique en attribuant une identité propre à chaque agent, en appliquant les règles au moment de l’accès et en délivrant des identifiants temporaires qui expirent à la fin des tâches.
Attribuer une identité distincte à un agent change la manière dont les entreprises gèrent les autorisations, les audits et le confinement des incidents. Au lieu de rechercher des jetons compromis ou de réinitialiser les comptes des employés, les équipes peuvent révoquer l’identité d’un seul agent tout en préservant la productivité de l’employé. Cette séparation est essentielle, car les agents peuvent agir simultanément dans de nombreux systèmes — messagerie, dépôts de code, applications SaaS et services internes — et leurs actions doivent être visibles et attribuables dans les journaux d’audit, à des fins de conformité comme d’investigation.
Aembit a intégré cette fonctionnalité à son plan de contrôle des identités existant : les clients n’ont donc pas besoin de déployer une pile de produits parallèle. La plateforme vérifie l’identité de l’agent, la personne pour laquelle il agit et la ressource exacte demandée, puis délivre des identifiants à portée limitée et à durée de vie courte que les points de contrôle peuvent utiliser. Il peut s’agir de la passerelle d’Aembit ou des passerelles déjà en place chez le client. Les investissements existants sont ainsi préservés, tandis que l’identité et les règles sont harmonisées dans toute l’entreprise.
Pour les équipes opérationnelles, les avantages sont clairs : appliquer le principe du moindre privilège par défaut, réduire au minimum les identifiants permanents et pouvoir mettre immédiatement en quarantaine un agent au comportement suspect sans interrompre l’accès de l’employé. Ce modèle opérationnel réduit l’ampleur des incidents, simplifie les audits et permet d’adopter les agents comme outils de productivité, plutôt que de les traiter comme un risque de sécurité incontrôlé.