

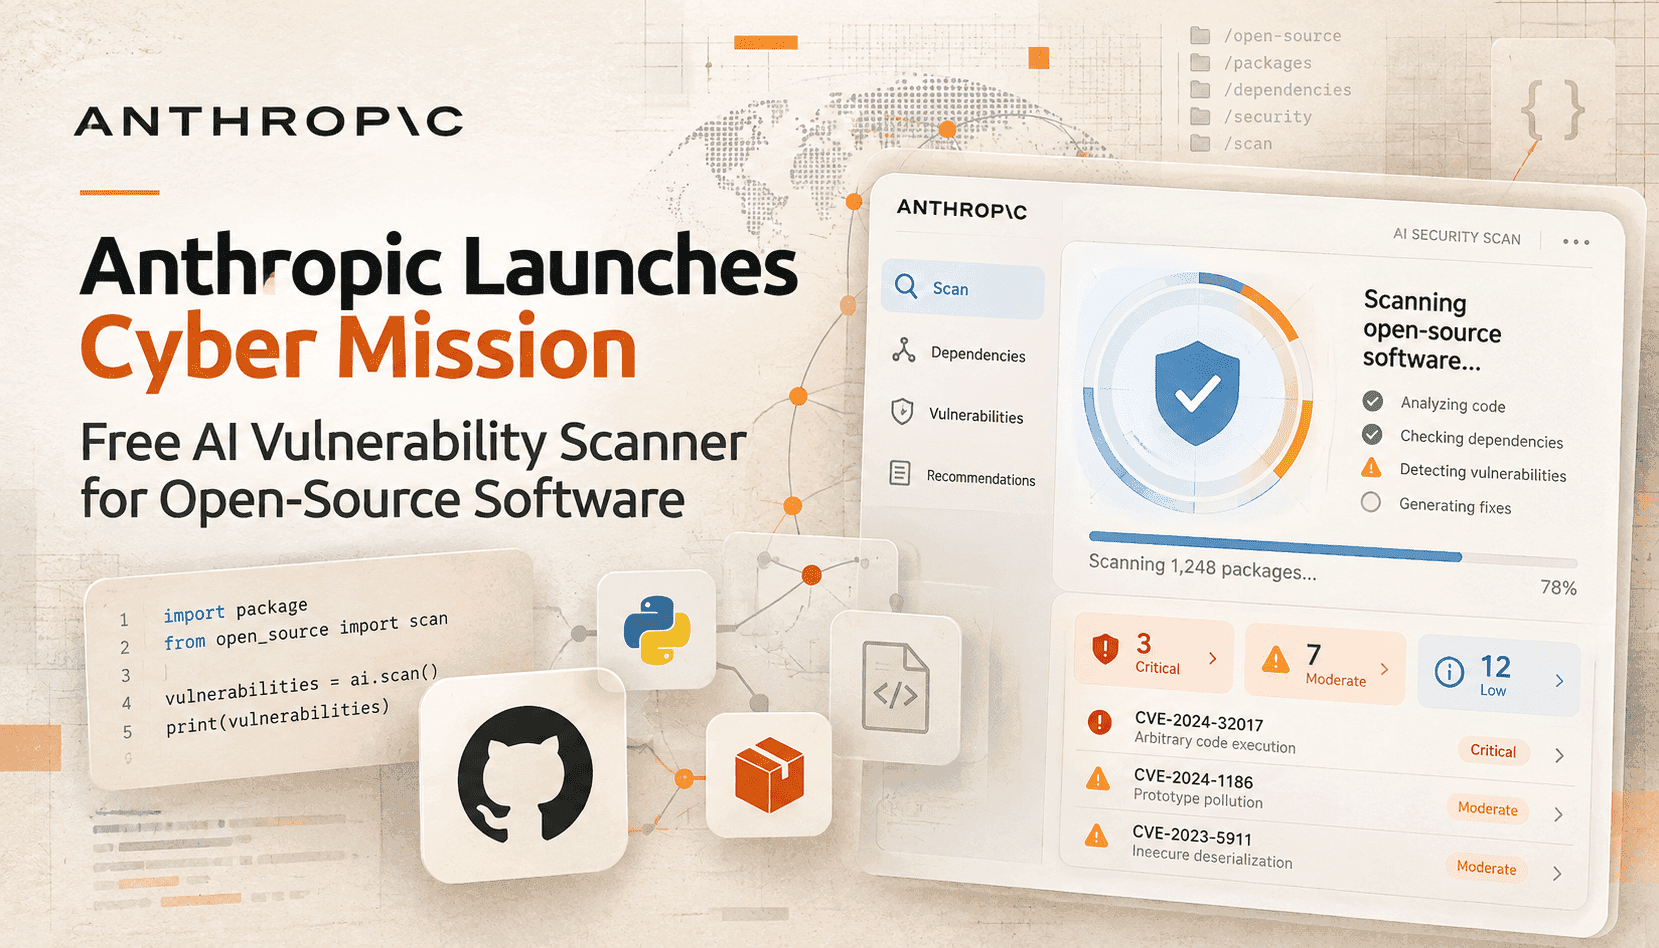
L’annonce d’Anthropic remet au premier plan une question cruciale de cybersécurité : comment mettre les modèles génératifs de pointe au service de la défense sans faciliter les usages malveillants ? La mission Cyber propose deux solutions concrètes. OSS Scanner transmet périodiquement aux projets open source inscrits des rapports de vulnérabilités générés par des modèles, avec des preuves de concept et des correctifs suggérés. Pour privilégier la rapidité, ces rapports sont envoyés sans vérification humaine. En parallèle, le programme de défense des infrastructures critiques (CIDP) mobilise des modèles, des équipes de recherche sur les menaces et des ingénieurs sur site, par l’intermédiaire d’acteurs établis des technologies opérationnelles (OT) et de la sécurité, afin de renforcer la protection des réseaux électriques, des systèmes d’approvisionnement en eau et des réseaux de transport.
Pour les responsables de projets open source, l’avantage est immédiat : des détections au rythme des machines, accompagnées de correctifs proposés, peuvent considérablement réduire le délai entre la découverte d’une faille et sa correction. Anthropic prévoit un taux de vrais positifs supérieur à 90 % et entend continuer à améliorer la qualité des correctifs. Toutefois, les rapports générés par des modèles et transmis sans vérification modifient les méthodes de travail : les équipes doivent trier davantage d’alertes, évaluer plus rapidement la possibilité d’exploitation et intégrer des processus de correction automatisés ou semi-automatisés. Les projets qui ne peuvent pas gérer un volume accru d’alertes devraient privilégier les procédures de divulgation coordonnée avec vérification humaine. Anthropic continuera de les appliquer dans le cadre de son programme existant.
Les environnements de technologies opérationnelles (OT) présentent des contraintes et des enjeux différents. Les partenaires du CIDP — intégrateurs, entreprises de sécurité et fabricants d’équipements — sont des intermédiaires de confiance sur lesquels les exploitants s’appuient pour appliquer les correctifs en toute sécurité. L’approche d’Anthropic est pragmatique : commencer avec un petit groupe, étudier l’intégration des modèles aux processus existants de triage et de gestion des changements en OT, puis élargir le programme de façon ciblée. Celui-ci tient compte des réalités du secteur : équipements utilisés sur de longues périodes, fenêtres de maintenance limitées et conséquences potentiellement graves d’un correctif incorrect ou appliqué au mauvais moment.
La conclusion générale est que la défense peut, elle aussi, gagner en rapidité grâce aux machines, mais uniquement si de nouveaux mécanismes de vérification sont mis en place. Les résultats générés par des modèles accélèrent la détection, tout en créant des goulots d’étranglement dans leur vérification et en risquant de produire des faux positifs, qui peuvent mobiliser inutilement le temps précieux des responsables de projets ou, pire encore, entraîner des correctifs prématurés dans des systèmes OT fragiles. Les organisations qui adoptent ces outils devront actualiser leurs procédures de triage, de tests automatisés et de déploiement priorisé, ainsi que leurs pratiques juridiques et de coordination pour partager de manière responsable des données sur des vulnérabilités non vérifiées.