

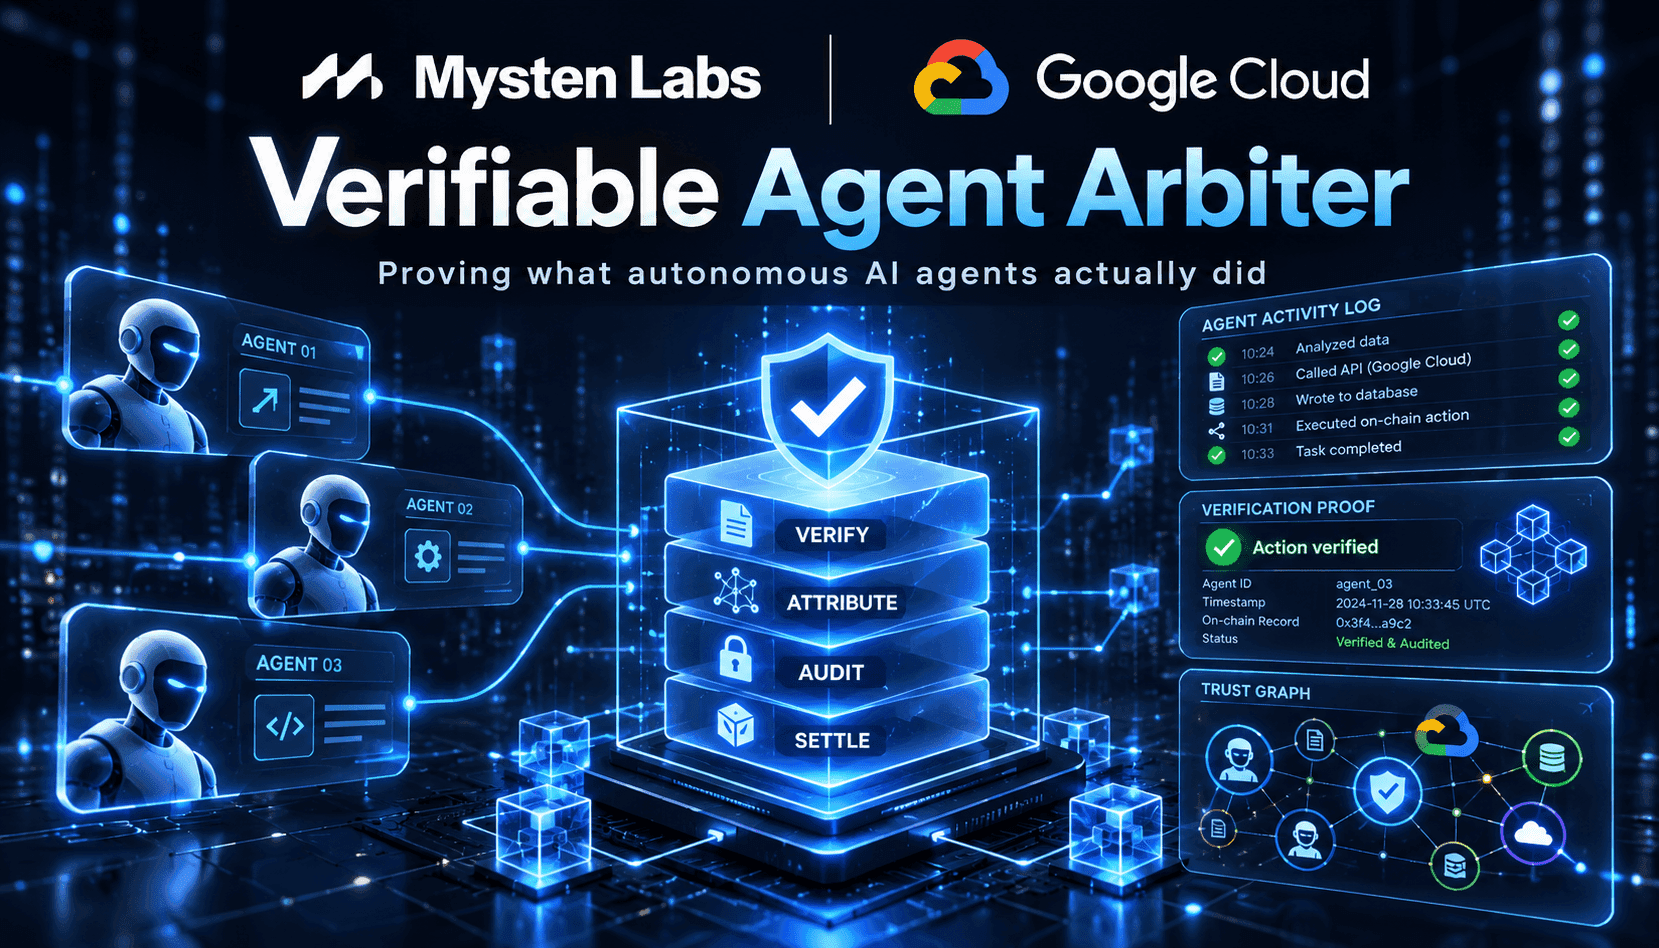
Les agents autonomes interviennent déjà dans les flux financiers, les engagements contractuels et les processus impliquant plusieurs parties. Développé par Mysten Labs en collaboration avec Google Cloud, Verifiable Agent Arbiter se présente comme une couche de preuve : il ne cherche ni à surveiller les modèles ni à remplacer les systèmes de télémétrie, mais à produire des attestations cryptographiques compactes que toute personne disposant des données nécessaires peut vérifier de manière indépendante. Cette distinction — conserver en privé les journaux détaillés tout en rendant publiques, ou en partageant avec les contreparties, des preuves infalsifiables — fait de VAA un outil concret pour les entreprises qui doivent démontrer ce que leurs agents étaient autorisés à faire et ce qu’ils ont effectivement exécuté.
Trois raisons convergentes rendent cette capacité indispensable aux entreprises : le risque opérationnel, la responsabilité juridique et la conformité réglementaire. Lorsqu’un agent négocie des accords, effectue des transactions entre organisations ou utilise des systèmes de paiement, un résultat contesté peut entraîner de longues procédures de rapprochement, voire des batailles judiciaires. Grâce à des attestations vérifiables, les entreprises peuvent rejouer un processus de façon déterministe à partir des mêmes éléments afin d’établir si un contrat a été respecté ou si une instruction a échoué. Les autorités passent également des recommandations à leur application — le règlement européen sur l’IA prévoit, par exemple, de lourdes sanctions en cas de journalisation insuffisante. Les journaux vérifiables passent donc rapidement du statut de « plus » appréciable à celui d’exigence de conformité.
L’architecture de VAA distingue la télémétrie privée des preuves. La télémétrie complète — requêtes, sorties des modèles, appels d’outils et décisions liées aux politiques — reste stockée dans Google Cloud Storage, sous le contrôle du client. Des engagements cryptographiques compacts portant sur ces données sont enregistrés dans Walrus et coordonnés via Sui, une blockchain de couche 1 qui assure un ancrage neutre et une conservation à long terme. Cette approche permet aux équipes de sécurité et aux services juridiques de reconstituer des incidents sans dévoiler de secrets opérationnels, tout en permettant de renouveler les preuves selon de nouvelles normes cryptographiques, notamment des algorithmes post-quantiques, afin de préserver leur valeur probante lors des évolutions cryptographiques.
Les avantages concrets sont nombreux : rejouer des litiges entre entreprises, reconstituer plus rapidement les incidents, responsabiliser le commerce reposant sur des agents et conserver des archives durables qui résistent à la rotation des clés ou aux mises à niveau des algorithmes. Les premiers projets pilotes en entreprise viseront des processus à haut risque — finance, achats, transactions avec les clients et règlement de services entre sociétés — où une chaîne vérifiable d’autorisations et d’actions réduit les frictions et l’exposition juridique. Son adoption demande toutefois un travail d’ingénierie : instrumenter les agents pour qu’ils produisent la bonne télémétrie, intégrer la vérification des attestations aux processus et mettre à jour les SLA et les contrats afin qu’ils reconnaissent les preuves cryptographiques.